凌晨三点的路由抖动:网络强国技术保障里,那根会撒谎的路由
凌晨三点,NOC 的告警声像有人拿指甲刮黑板。某地市出口流量忽然掉了一半,路由表里几条前缀一会儿在、一会儿没。值班同事先 ping,再 traceroute,接着翻日志。咖啡凉了,屏幕还亮着。说实话,这种夜里,网络强国技术保障不是什么宏大口号,就是你能不能在一堆抖动里,把那根“会撒谎”的路由揪出来。
我先说切口:不谈卫星,也不谈频谱,就聊骨干网里天天跑、很多人又懒得看的 BGP。边界网关协议,互联网自治系统之间交换路由的“大喇叭”。它告诉别人:到我这里,走这条路。问题也在这儿——它默认相信邻居。信错一次,光缆再粗也白搭。
那根路由为什么会“撒谎”
你可以把 BGP 想成小区快递柜上的纸条。谁都能贴一张:这户搬走了,件放我那儿。多数时候没事。可一旦有人贴错,或者手抖把整栋楼都写成“搬走”,快递就全拐弯了。路由泄漏、前缀劫持,本质差不多:可达性被一条错误宣告带偏。
我那晚看到的,不是电影里的黑客。是某条汇聚路由的 community 属性被改错,备路被抬成了主路。回程流量绕了一大圈,延迟上去,部分业务超时。你说设备坏了吗?没坏。链路断了吗?没断。就是策略在“说话”,而且说错了。
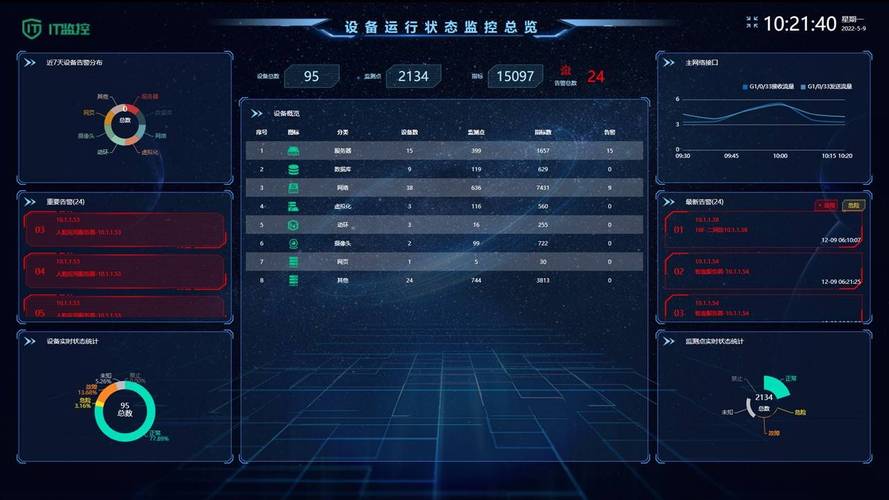 骨干网BGP路由监控大屏告警场景
所以技术保障的一个硬功夫,是把“信任”变成“验证”。前缀列表、路由策略、RPKI 的 ROA 签名,都是在给那张纸条加防伪。RPKI 是什么?可以理解成路由起源的户口本:这个前缀该由哪个 AS 宣告,有记录。邻居再喊,也得对得上号。
不过话说回来,RPKI 不是万能药。部署率不齐,误封也让人头疼。你严格过滤,可能把合法的小网挡在门外;你放得太松,劫持又容易钻进来。工程上常常是在可用性和安全性之间找那个不体面的平衡点。对吧,现实就这样。
割接窗口里的手抖
很多故障不是“攻”出来的,是“改”出来的。割接窗口,凌晨,人困,脚本一排排。改一条 local preference,本来想让备路兜底,结果把回程全吸了过去。监控大屏上流量像退潮,业务群里开始刷“502”。
 数据中心路由器BGP邻居配置调试特写
这时候靠什么?靠变更管理。听着土,真救命。双人复核、灰度发布、回滚脚本、变更后验证命令,一个都别省。脚本写得再花,少敲一条 show bgp summary,你可能就少看见一个邻居掉了。吐槽一句:有些故障通报写得像散文,根因就一句——没做回滚演练。
可观测性也别只堆大屏。大屏好看,不等于能回答问题。我要的是:哪条前缀、从哪个邻居、几点几分变的、影响了哪些业务。BMP、gNMI、NetFlow 这些工具,名字唬人,落到地上就是把“发生了什么”拆成可追的碎片。不然值班的人只能靠猜。猜,最耗人。
韧性不是“不断”,是断了能绕回来
 韧性不是“不断”,是断了能绕回来
网络强国技术保障,我越来越觉得,核心不是追求“永不断”,而是接受“总会断”。光缆会被挖断,板卡会挂,配置会错。关键是断了以后,业务能不能在几秒内找到另一条路。
物理层双路由,别同沟同缆。IP 层有 FRR,提前算好备份路径。应用层多活,DNS 用 Anycast 分散入口。听着像套话? 我给你个具体场景:南京河西到江北的两条光缆,如果都走同一座桥,桥面施工一铲子下去,双链路就是双份心理安慰。真正的韧性,得有人去查那张管线图。
误区也在这儿。有人以为买了双机、双链路,就自动有了高可用。实际上,冗余只有经过故障演练才算数。你拔一根线,流量能不能切?切过去以后,回程对不对?会话表撑不撑得住?这些问题,不演练,永远不知道。还有一个边界:自动化能提速,也会放大错误。一条错策略推全网,手抖变成事故。所以自动化旁边,得站着审批和熔断。
别把技术保障写成采购清单
 别把技术保障写成采购清单
我见过一些方案,设备型号列得整整齐齐,流程和人却空着。网络强国技术保障不是把盒子买回来就完事。路由安全要有边界,监控要能追查,变更要有纪律,演练要真拔线。工具、流程、人,缺一块都漏风。
凌晨四点,路由慢慢稳了。窗外秦淮河那边没什么车,河西的楼还亮着几格灯。值班同事把凉咖啡一口闷了,说:下次割接,先把回滚脚本贴屏幕上。你看,技术保障有时候就这么具体。不是喊出来的,是一条条 show 命令、一次次复核、一遍遍演练,熬出来的。