量子密钥分发:千公里光纤、卫星和那些被吹过头的安全神话
先泼盆冷水。量子密钥分发,英文缩写 QKD。它不负责把你想传的合同、照片、聊天记录变成量子态。想多了。它干的事很窄:让两个相隔很远的人,通过一条可能被监听的物理通道,协商出一串随机密钥。密钥再拿去干别的事。比如一次性密码本,或者给 AES 换钥匙。就这么朴素。
 量子密钥分发BB84协议偏振编码实验示意图
但别误会。QKD 不等于所有设备都安全。它保证的是密钥分发过程,在物理模型和设备校准正确时,窃听可被发现。端点被木马了,没辙。探测器有侧信道,也没辙。于是有了 测量设备无关 QKD(MDI-QKD)。让一个不可信的第三方 Charlie 做测量。就算 Charlie 是坏人,只要协议跑对,密钥仍然安全。代价呢? 成码率低,距离也吃亏。后来又来了 双场 QKD(TF-QKD)。用单光子干涉,突破 PLOB 界限。PLOB 是光纤 QKD 密钥率随距离下降的线性上界。TF-QKD 把下降曲线掰弯了。2024 年,中国科大团队在 1002 公里 光纤上做成 TF-QKD。千公里。这是个里程碑。虽然密钥率低得可怜,但能从噪声里淘出来,已经够狠。
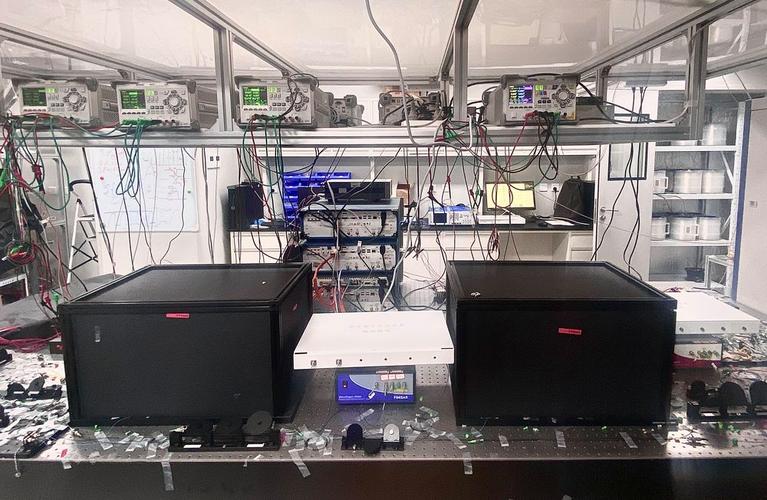 量子密钥分发双场协议光纤干涉仪实验装置实景
行业里不止中国科大在跑。东芝、ID Quantique、国盾量子、问天量子,都在推。欧洲有 EuroQCI。英国电信做过试验。韩国也在试。但很多是试点网络,不是随便插根光纤就能用。国内最出名的是 京沪干线。2000 多公里,连接北京、上海等地。它用的是 可信中继。什么意思? 密钥到了中继节点,得先解密,再加密往下传。节点必须可信。所以它不是端到端量子安全。营销话术说“无条件安全”,你听听就好。物理是安全的,节点是人管的。人管的东西,你懂的。
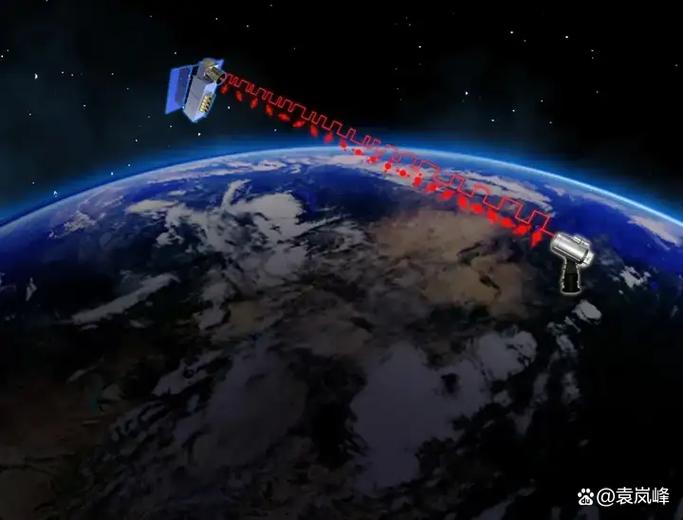 量子密钥分发卫星地面站望远镜接收光路实景
 行业动态与争议:QKD、PQC,谁抢谁的饭碗?
现在安全圈有个大争论:QKD 和后量子密码 PQC,到底谁香? PQC 是数学派。用抗量子计算的算法,软件升级就能跑。NIST 已经在 2024 年定了标准,Kyber、Dilithium 这些名字开始进 TLS。QKD 是物理派。靠量子力学定律。理论上不依赖计算复杂度。但需要专用硬件,成本高,距离有限,还有可信节点问题。
NSA 对 QKD 一直很谨慎,甚至说不推荐用于国家安全系统。理由不神秘:专用设备难认证,可信中继是软肋,拒绝服务攻击不好防,端点安全还是老问题。欧洲搞 EuroQCI,中国两条腿走。金融、政务、能源,有些场景在试。说实话,PQC 更现实。马上能部署,改改协议栈就行。QKD 像特种部队。适合高价值节点、超长距离、对物理层安全有执念的场景。它不是来取代 TLS 的。至少现在不是。
市面上还有“量子加密手机”“量子安全U盘”。别激动。很多只是用 QKD 生成密钥,再拿 AES 加密。量子部分只负责换钥匙。手机里怎么 QKD? 可能预置密钥,可能走蓝牙,可能只是概念机。看到“量子”两个字就掏钱,容易交智商税。吐槽完了,说正经的:QKD 的价值在骨干网、政务专网、金融灾备、电力调度。不是给你刷短视频加锁的。
 普通人该关心什么?
你不需要会锁相位。但可以记住几个判断。第一,看到“无条件安全”,先问端点谁管。第二,QKD 和量子直接通信不是一回事。第三,PQC 迁移要关注,证书、VPN、代码签名都会受影响。第四,QKD 网络缺互操作性。不同厂商设备不互通,标准还在磨。ITU-T、ISO、ETSI 都有动作。国内也有标准。但离即插即用还远。第五,成本。专用光纤、探测器、地面站,都是钱。运营商愿不愿意为“物理安全”多掏钱,是个商业问题。
未来会怎样? 芯片化 QKD。硅光集成。单光子探测器阵列。低成本卫星。量子中继。也许十年,也许更久。量子密钥分发不是万能药,也不是骗局。它是把安全往物理层推了一步。那一步很贵,很慢,但很硬。下次有人跟你说量子加密改变世界,你可以问:密钥怎么产生?谁持有端点?中继可信吗?能扛几公里?白天能跑吗?问完,他大概会沉默。然后说,我们还在努力。嗯,这才像实话。
先别急着封神:QKD到底在传什么?
Alice 想跟 Bob 说话。Alice 随机选一个比特,再随机选一个基。把比特编码到单光子的偏振或者相位上。Bob 也随机选基测量。测完,两人公开对基。基对上的留下,对不上的扔掉。然后抽样估计误码率。误码率高,说明有人偷听,或者设备有问题。误码率低,就做隐私放大,得到最终密钥。这就是 BB84 协议 的骨架。1984 年提出,老归老,能打。 为什么偷听会留下痕迹? 量子不可克隆定理。你不知道那个单光子的准确状态,就复制不了一份一模一样的。你一测,状态就变。Alice 和 Bob 一对基,误码率就露馅。听起来很美,对吧? 问题来了。真实世界没有理想单光子源。商用的多是弱相干光。一个脉冲里可能有两个光子。Eve 可以拿走一个,留一个给你。这叫光子数分离攻击。对策是 诱骗态。信号光强随机变,弱光强也随机。Eve 分不清哪几个是诱骗态,一动手就增加误码。这招很关键。现在能商用的 QKD,基本都靠诱骗态 BB84 撑着。量子密钥分发BB84协议偏振编码实验示意图
但别误会。QKD 不等于所有设备都安全。它保证的是密钥分发过程,在物理模型和设备校准正确时,窃听可被发现。端点被木马了,没辙。探测器有侧信道,也没辙。于是有了 测量设备无关 QKD(MDI-QKD)。让一个不可信的第三方 Charlie 做测量。就算 Charlie 是坏人,只要协议跑对,密钥仍然安全。代价呢? 成码率低,距离也吃亏。后来又来了 双场 QKD(TF-QKD)。用单光子干涉,突破 PLOB 界限。PLOB 是光纤 QKD 密钥率随距离下降的线性上界。TF-QKD 把下降曲线掰弯了。2024 年,中国科大团队在 1002 公里 光纤上做成 TF-QKD。千公里。这是个里程碑。虽然密钥率低得可怜,但能从噪声里淘出来,已经够狠。
光纤里的马拉松:从百公里到千公里,难点在哪?
光纤不是真空。它会吸收,会散射。标准电信光纤在 1550 纳米窗口,损耗大约 0.2 dB 每公里。100 公里,20 dB。200 公里,40 dB。信号弱到什么程度? 每脉冲不到一个光子。探测器还有暗计数。环境还有拉曼散射。四波混频。噪声一层叠一层。距离越长,误码越难压。密钥率指数往下掉。这不是调调软件参数就能解决的事。 千公里实验难在哪? 我尽量说人话。两个独立激光器,要干涉。它们的频率差、相位差,得稳到令人发指。温度变一点,振动来一下,相位就飘。光纤链路还要做相位补偿。单光子探测器得用超导纳米线,效率高,暗计数低。整套系统像一间精密钟表铺。有人说,不就是发激光吗? 哎,真不是。你让两束来自不同城市、经过几百公里光纤的激光,在中间点完美干涉。这比让两个异地恋情侣同时说同一句话还难。量子密钥分发双场协议光纤干涉仪实验装置实景
行业里不止中国科大在跑。东芝、ID Quantique、国盾量子、问天量子,都在推。欧洲有 EuroQCI。英国电信做过试验。韩国也在试。但很多是试点网络,不是随便插根光纤就能用。国内最出名的是 京沪干线。2000 多公里,连接北京、上海等地。它用的是 可信中继。什么意思? 密钥到了中继节点,得先解密,再加密往下传。节点必须可信。所以它不是端到端量子安全。营销话术说“无条件安全”,你听听就好。物理是安全的,节点是人管的。人管的东西,你懂的。
天上的量子通道:卫星QKD和它的现实算盘
为什么要上天? 因为光纤损耗太欺负人。自由空间里,大气层垂直方向不算厚。卫星在低轨道,链路大部分是真空。损耗比光纤小得多。2016 年,墨子号 上天。星地 QKD,距离 1200 公里。后来“济南一号”微纳卫星把成本往下拉。最近几年,星地实时 QKD 也在推进。听起来很燃。 但卫星 QKD 有它的脾气。白天背景光太强,基本得晚上干。天气不好,云、雾、雨,都影响。地面站要跟瞄。卫星飞得快,多普勒频移要处理。一个地面站覆盖范围有限。想全球组网,得发很多卫星,或者搞卫星间链路。卫星间 QKD 又需要中继。可信中继还是量子中继? 量子中继还没实用。量子存储、纠缠交换,实验室里很热闹,工程上还早。所以别指望明天你的手机就连卫星 QKD。那画面太美。量子密钥分发卫星地面站望远镜接收光路实景
行业动态与争议:QKD、PQC,谁抢谁的饭碗?
行业动态与争议:QKD、PQC,谁抢谁的饭碗?
现在安全圈有个大争论:QKD 和后量子密码 PQC,到底谁香? PQC 是数学派。用抗量子计算的算法,软件升级就能跑。NIST 已经在 2024 年定了标准,Kyber、Dilithium 这些名字开始进 TLS。QKD 是物理派。靠量子力学定律。理论上不依赖计算复杂度。但需要专用硬件,成本高,距离有限,还有可信节点问题。
NSA 对 QKD 一直很谨慎,甚至说不推荐用于国家安全系统。理由不神秘:专用设备难认证,可信中继是软肋,拒绝服务攻击不好防,端点安全还是老问题。欧洲搞 EuroQCI,中国两条腿走。金融、政务、能源,有些场景在试。说实话,PQC 更现实。马上能部署,改改协议栈就行。QKD 像特种部队。适合高价值节点、超长距离、对物理层安全有执念的场景。它不是来取代 TLS 的。至少现在不是。
市面上还有“量子加密手机”“量子安全U盘”。别激动。很多只是用 QKD 生成密钥,再拿 AES 加密。量子部分只负责换钥匙。手机里怎么 QKD? 可能预置密钥,可能走蓝牙,可能只是概念机。看到“量子”两个字就掏钱,容易交智商税。吐槽完了,说正经的:QKD 的价值在骨干网、政务专网、金融灾备、电力调度。不是给你刷短视频加锁的。
普通人该关心什么?
普通人该关心什么?
你不需要会锁相位。但可以记住几个判断。第一,看到“无条件安全”,先问端点谁管。第二,QKD 和量子直接通信不是一回事。第三,PQC 迁移要关注,证书、VPN、代码签名都会受影响。第四,QKD 网络缺互操作性。不同厂商设备不互通,标准还在磨。ITU-T、ISO、ETSI 都有动作。国内也有标准。但离即插即用还远。第五,成本。专用光纤、探测器、地面站,都是钱。运营商愿不愿意为“物理安全”多掏钱,是个商业问题。
未来会怎样? 芯片化 QKD。硅光集成。单光子探测器阵列。低成本卫星。量子中继。也许十年,也许更久。量子密钥分发不是万能药,也不是骗局。它是把安全往物理层推了一步。那一步很贵,很慢,但很硬。下次有人跟你说量子加密改变世界,你可以问:密钥怎么产生?谁持有端点?中继可信吗?能扛几公里?白天能跑吗?问完,他大概会沉默。然后说,我们还在努力。嗯,这才像实话。