同态加密:把数据锁进保险箱,云端还能替你算账?
上周在南京南站等车,客户电话追过来。他问得很直接:数据放到云上,能不能先加密,再让云厂商算,最后我们自己解密看结果?我说能。他愣了两秒——真的假的?那一刻我知道,又得从同态加密讲起。
先说个反直觉的点。加密数据通常像一块冻住的肉,除了原主人,谁都切不开。可同态加密偏要在这块冻肉上雕花。你给云端的是一串乱码,它却能在乱码上做加法、乘法、甚至跑模型。解出来,结果和明文算出来一样。听起来像魔术,底子却是很硬的数学。
密文里做加法,到底在算什么?
同态加密的“同态”,不是哲学词。简单说,就是一种保持结构映射。明文里 2+3=5。加密后,把 Enc(2) 和 Enc(3) 丢给某个算法,得到 Enc(5)。你再解密,看到 5。乘法也类似。这个性质一旦成立,计算就可以外包给不完全信任的人。
但麻烦也来了。主流方案大多基于格密码,密文里带着“噪声”。每次同态加法,噪声涨一点。乘法更凶,噪声几乎翻着跟头涨。噪声大到超过阈值,解密就崩了,结果变成一堆无意义符号。于是有自举,也就是在密文状态下刷新噪声。代价呢?贵。
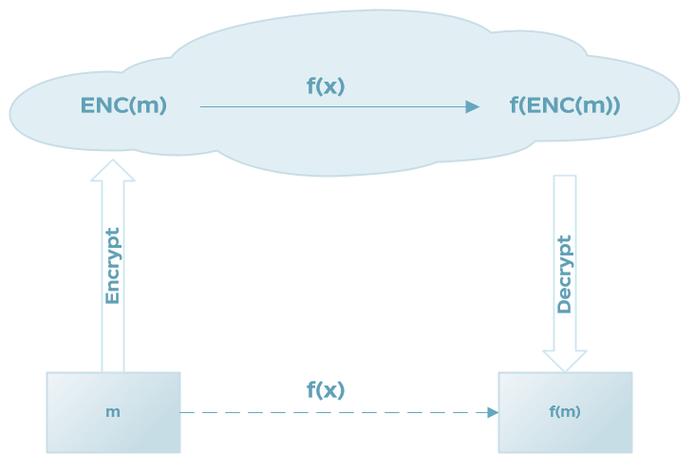 同态加密密文计算噪声预算增长示意图
我见过刚入行的同学把同态加密当成“加密版计算器”。按一下,出结果。真到工程里,得先选方案。BFV、BGV偏整数精确计算,CKKS能做浮点近似,适合统计、机器学习里的向量内积;TFHE擅长布尔电路和比较。它们不是同一种动物。你拿CKKS去做精确财务对账,可能被舍入误差折磨到怀疑人生。反过来,拿BFV去跑神经网络,参数和电路深度又能把人劝退。
还有个细节:批处理。把很多数打包进一个密文,做一次运算相当于并行处理一批。这个思路很香,能救回一点性能。可它也有脾气。槽位怎么排、旋转怎么调、密钥怎么配,全是工程活。
为什么它突然被盯上了?
因为数据流动的规则变了。以前大家关心“数据别丢”。现在更关心“数据别裸奔,还要能产生价值”。医院想联合训练疾病预测模型,患者隐私不能出库。银行想联合反诈,客户名单不能交换。广告平台想算转化,又不愿把用户标识摊开。每个场景都在问同一句话:能不能只给计算结果,不给原始数据?
同态加密给了一个选项。数据始终以密文形态存在,云端只是个盲算工。它看不到明文,也拿不到密钥。算完的密文回到数据方,由数据方解密。这个链路听着舒服,但别急着梭哈。它和可信执行环境、安全多方计算、差分隐私,是不同路线。
 金融风控同态加密密文聚合统计架构图
可信执行环境靠硬件隔离,性能好,可信任根在芯片厂商。安全多方计算靠协议拆秘密,通信量大,但信任假设更分散。差分隐私是在结果里加噪声,保护个体,却牺牲一点精度。同态加密呢?计算开销高,通信相对可控,信任模型不依赖硬件黑盒。实际项目里,经常混着用。比如用同态加密做密态聚合,用差分隐私兜底输出,用可信执行环境处理复杂非线性。
南京有家做医疗数据的团队,早先试过把原始影像传到中心节点训练。合规过不去。后来改成联邦学习,模型梯度还是敏感。再后来,他们在梯度聚合那一步换成同态加密。速度呢?慢。但能跑通。负责人跟我说,客户不是不能接受慢,是不能接受“说不清”。这句话我记了很久。
跑起来才知道的坑
纸上谈兵时,同态加密像一把万能钥匙。进了机房,它更像一台早期蒸汽机。能转,冒烟,吵,维护复杂。
参数选择是生死线。多项式阶、模数链、安全级别、噪声预算,彼此拉扯。参数小,速度快,安全性不够。参数大,安全了,内存和延迟又上去。更别说乘法深度。你写个函数,编译器会把它拆成加法和乘法电路。深度一深,噪声暴涨。自举一开,CPU风扇开始唱歌。
密钥管理也不轻松。公钥、私钥、评估密钥、旋转密钥,各有用途。评估密钥给云端,用于密文运算;旋转密钥用于打包数据的槽位变换。少一个,程序跑不起来。多一个,攻击面变大。还有阈值解密。很多场景不希望一方单独握有私钥,那就把解密权拆给多方,达到门限才能还原结果。听着像保险柜需要几把钥匙同时转。工程上,就是一堆协调逻辑。
速度到底怎样?别信“比明文快”的鬼话。同态加密通常比明文计算慢很多,具体看电路、参数、硬件。简单聚合可能还能忍,深度神经网络训练就很痛苦。但趋势也明显。GPU、FPGA、专用加速器在追。算法也在瘦身。早几年跑一个简单逻辑回归都费劲,现在有些推理任务已经能进生产。不是全面开花,是在特定缝隙里先落地。
常用库不少。微软的SEAL、OpenFHE、HElib、Concrete、TFHE-rs,各有生态和坑。选型时别只看跑分。要看许可证、维护活跃度、API顺手程度、是否支持你要的运算。还有,同态加密不是数据库加密的替代品。它解决的是计算过程中的隐私,不是静态存储加密,也不是传输加密。三层东西,别混在一起。
那些容易踩的误解
 那些容易踩的误解
误解一:加密后可以无限计算。不行。噪声会累积,电路深度有上限。自举能续命,但自举本身也贵。很多方案能做加法和乘法,可比较、求最大值、非线性激活,都得转成近似或布尔电路。转得不好,误差和延迟一起爆炸。
误解二:用了同态加密就等于绝对安全。也不对。密码学方案有安全模型。常见的是IND-CPA,也就是选择明文攻击下的不可区分性。它不自动等于能扛选择密文攻击。实现里如果乱用密钥、泄露中间信息,照样出事。侧信道、密钥轮换、随机数质量,一个都不能马虎。还有个现实问题:结果解密后归谁?如果解密方把结果和身份重新关联,隐私保护会打折。
误解三:同态加密只能做学术演示。这个看法在变。广告归因、隐私集合求交的变体、医疗统计、金融风控聚合、区块链隐私交易,都有尝试。但它不是一颗银弹。场景越复杂,越可能得和多方安全计算、可信硬件、差分隐私组合。别为了用同态加密而用同态加密。先问清楚:数据谁持有,计算在哪,信任谁,结果给谁看,合规要求是什么。答不上来,换方案。
还有个冷思考。同态加密的抗量子属性常被拿来说事。它基于LWE这类问题,目前看对量子攻击有较好抵抗。但密码学没有永恒。参数要跟着标准走,别自己拍脑袋定。标准组织、开源社区、审计报告,该看就看。省这一步,后面可能拿事故补课。
如果现在要上手,我会怎么切
 如果现在要上手,我会怎么切
别一上来就做全同态。先判断运算类型。只要加法聚合,Paillier这种部分同态方案可能就够了,简单、成熟、性能好。需要有限次乘法,看Somewhat同态。需要任意深度、复杂电路,再考虑全同态。这个顺序能省很多钱。
然后做小规模验证。拿真实数据的抽样,跑通加密、计算、解密、精度对比。记录延迟、内存、密文膨胀倍数。别忽略网络传输。密文通常比明文大很多,批量传输会拖慢整体。最后才是系统集成。权限、审计、密钥生命周期、故障恢复,一个都跑不掉。
我自己的感受是,同态加密像二十年前的GPU。那会儿没人觉得显卡能改变世界,它只是游戏玩家的玩具。后来呢?算力找到了新用途。同态加密今天也有点这个味道。它笨重、昂贵、难伺候。可当数据合规越来越紧,当隐私计算从口号变成预算项,它的位置就会往前挪。
回到南京南站那通电话。我没给客户灌鸡汤。我说,先别谈全同态。把你要算的东西画成电路,看看加法和乘法有多少,深度多深,延迟能忍到几秒。能忍,我们做原型。不能忍,就换组合拳。技术选型不是信仰,是算账。算得清,才敢把数据锁进保险箱,还让云端替你干活。