数据锁进保险箱了,怎么还是被人看光?聊聊数据安全保护里最漏风的一环
前几天跟一个做电商的朋友吃饭,他喝到一半突然叹气。
“我们数据安全保护搞得挺全的啊,等保三级过了,传输上了TLS,磁盘也是加密的。结果老板昨天问我,能不能把上个月下单用户的手机号导出来做个回访。我说能。他愣住了。”
我也愣了一下。
对啊。你辛辛苦苦把数据锁进保险箱,钥匙插在锁孔上,谁路过都能拧开看一眼。那这个锁,锁了个啥?
这事儿的根子,卡在一个特别拧巴的地方——数据的三态里,前两个都有成熟答案,第三个到现在还在打架。
加密了,但只加密了一半
数据躺着的时候,叫静态数据。这块其实好办。硬盘加密、数据库透明加密(TDE)、文件系统加密,都是现成的活。丢块硬盘、被人拔走机器,里面的东西是密文,撬不开。这块大家做得都还行,因为它是“防外部盗窃”的逻辑。
数据跑起来的时候,叫传输数据。TLS、专线、VPN,也是成熟的。防的是路上被人截胡。
但数据真正干活的时候——就是它被读进内存、被CPU运算、被程序处理的那个瞬间——它是明文。
这才是要命的地方。
 服务器机房磁盘阵列加密存储设备照片
你那条导手机号的SQL一执行,数据库先把数据从磁盘解密,加载到内存,然后算一遍,再返回给客户端。解密之后的这几百毫秒里,明文就那么大大方方躺在RAM里。谁在这几百毫秒里能伸手进去,谁就看得见全部。
谁能伸手?
太多了。root权限的运维。云厂商的宿主机管理员(如果你用公有云)。一个内存dump工具。一个core dump没关干净。甚至内存交换到swap分区的那一小块残留。还有更阴的,某个日志框架不小心把参数打了出来,明文手机号直接进日志文件。
所以你会发现一个挺荒诞的现实:我们花钱做了那么多加密,最后拦住的是小偷偷硬盘,真正天天看数据的“自己人”,一点没拦住。
那几条“让数据算而不见”的路
这个问题的学名叫使用中的数据保护。通往答案的路,目前主要就三条。
第一条,可信执行环境,圈子里叫TEE。
说白了,就是在CPU内部划出一块加密的、隔离的小黑屋。数据进了这个黑屋才解密,算完再加密出来。外面跑的操作系统——哪怕它是被黑掉的操作系统、是被恶意Hypervisor控制的环境——都摸不到这块内存。
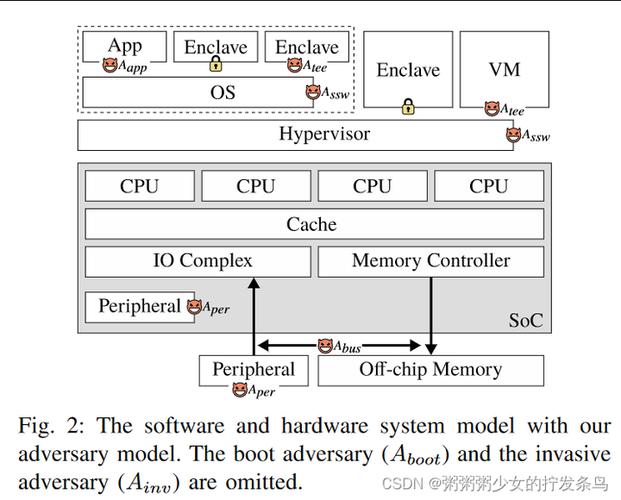 CPU芯片可信执行环境TEE内存隔离加密架构原理图
听着很美好对吧?确实是个大方向。Intel的SGX、ARM的TrustZone、还有各种国产化芯片方案,都在往这个路上挤。
但坑也不小。
飞地(Enclave)的内存是有上限的,不是你想塞多少塞多少。老代码往里面搬,改造成本能劝退一半团队。更要命的是侧信道——前几年那几个Spectre系列的漏洞,直接把小黑屋的墙给凿穿了几道缝。你可以说小黑屋的建筑质量在进步,但它从来不是绝对安全的。
第二条,同态加密。
这个名字听着玄乎,其实逻辑很朴素:我不用解密,直接对着密文做加法、做乘法,算完出来的结果,解密之后,正好等于对原文做同样运算的结果。
等于说数据全程穿着“密文外套”,CPU照样能干活。
理想状态美到窒息。现实呢?慢。不是慢一点,是慢几个数量级。一次简单的密文乘法,可能比明文慢上万倍。所以它现在主要用在特定的小场景——隐私求交集、密文检索、小规模的统计分析。你真拿它当生产环境的通用计算引擎,还不现实。
第三条,多方安全计算,简称MPC。
这条路的思路完全不同。它不要求任何一方信任别人。两家银行想查一下共同的黑名单客户,谁都不想把自己名单给对面看。怎么办?用秘密分享把数据切成碎片,各家握一块,通过好几轮交互计算,最后只暴露“交集”这一个结果,其他什么都不知道。
金融行业对这块兴趣很大,因为它的场景天然就是“大家都有数据,但大家互相防着”。
代价是通信开销。轮次多,带宽吃紧,参与方越多,复杂度涨得越凶。
别被概念骗了,几个特别常见的误会
 别被概念骗了,几个特别常见的误会
聊到这儿,我得泼点冷水。
误会一:上了加密就等于安全了。
加密这东西,安全感很足,漏洞也很足。密钥跟密文放一起,等于把家门钥匙插在门上。密钥在内存里不擦干净,等于你转身走的时候留了把备用钥匙。密钥管理系统(KMS)没做好权限隔离,那所有加密都是一层纸。真正难的不是加解密算法,是密钥的整个生命周期管理。
误会二:数据脱敏了就能随便流通。
你把手机号中间四位打了星号,觉得安全了。可如果同时还有精确到分的下单时间、收货地址的省市、订单金额呢?几项一组合,重识别(re-identification)的成功率高得吓人。学术上这类翻车案例一抓一大把。脱敏这件事,脱离数据集讨论脱敏强度,基本是耍流氓。
误会三:用了TEE、MPC就一定安全。
技术再好,架不住人乱用。信任根最终还是落在硬件供应链、落在运维流程、落在谁能碰到那台机器上。你把密码学做得固若金汤,结果运维图省事把私钥写进了Git仓库——历史上一堆安全事故都是这么来的。
说实话,我见过太多团队,PPT上堆满了“隐私计算”“联邦学习”这些词,真要上线,连最基本的日志脱敏都没做完。
没有银弹,只有权衡
 没有银弹,只有权衡
工程上看,这几种技术很少单打独斗。真实系统里常见的是组合:TEE做信任根,负责最敏感那一小段的计算;联邦学习散出去,让数据留在本地,模型动;跨机构的那种,再用MPC兜底。谁也不是万能钥匙,都是补丁,拼起来尽量减少暴露面。
但有个底线得说清楚:不存在“数据绝对安全”的终局方案。
安全永远是成本和收益的对账。你为了保护一个非核心的表,上了一整套同态加密,算力成本翻了十倍,业务响应从毫秒变秒级,这笔账未必划算。反过来,一条能定位到具体个人的健康记录,值得你上最重的手段。
所以我现在给团队讲数据安全保护,最后总能收到一句话上——先想清楚,你保护的到底是谁的数据,被谁看见会造成什么后果。想明白这个,再去选工具。
不然,你只是在给一把挂在门上的锁,多加了几道漂亮的划痕而已。