停机的代价:工业网络安全里的技术约束与工程取舍
一次被误判的夜间告警
某化工厂的工程师站凌晨两点向三号反应釜的控制器下发了一组新配方参数。同一时刻,架在办公网侧的全流量分析平台拉响告警:一条缺少业务上下文的私有协议写指令,目标落在生产网段,源端口非常规。值班人员照处置手册切断了链路,反应釜按联锁逻辑安全停车。四小时后查明,那是工艺工程师例行的参数微调。
误报不稀奇。稀奇的是误报的代价——几吨物料报废,一条产线停掉半天。这类事件把一个判断推到台前:OT 侧的安全手段,一旦与可用性目标冲突,它本身就是风险源。
协议债:设计时没给安全留位置
Modbus 诞生于 1979 年,无认证、无加密、无完整性校验,功能码 0x05 写单个线圈,谁发都认。S7comm 的早期实现在鉴权上近乎裸奔。DNP3 后来补了 Secure Authentication,可现场大量装置跑的仍是不带 SA 的固件。OPC UA 有完整的安全模型,但车间里真正在用的是 OPC Classic 加 DCOM——一套为局域网设计的远程调用机制,靠防火墙端口活着,不靠身份。
有人会说,那就打补丁。问题在于,OT 的补丁窗口不是按周算的。
控制器的固件版本往往和整个装置的验证记录绑在一起:一次升级意味着重做回路整定、重新验证联锁逻辑、重新走变更审批。炼化装置的窗口可能是年度大修,电网调度系统更谨慎。于是大量控制器在默认口令、明文协议的条件下运行了十几年。这未必是运维懒惰,而是停机成本压过安全收益之后的理性选择,尽管放到全局看,它是失灵的。
 化工厂DCS控制室操作站与机柜间现场照片
先知道自己有什么
资产清册是所有后续动作的前提,而这一步在 OT 里出奇地难。设备是分批采购的,供应商有七八家,型号铭牌贴在机柜背面,逻辑版本只存在工程师站的某个本地目录里。IT 那套扫描器不敢随便用——已有公开案例表明,某些老旧 PLC 在收到特定构造的探测包之后会进入故障态,甚至需要现场重启。
工程上比较可行的路径是以被动流量为主、主动探测为辅:镜像核心交换机的单向流量,靠协议指纹识别设备型号与固件;对必须主动探询的,先在离线台架上验证该型号的耐受性。清册最后要落到三件事上:设备标识、固件与逻辑版本、变更责任人。缺了逻辑版本这一项,后面的完整性检测无从谈起。
分区与管道,以及在预算面前的妥协
IEC 62443 给了一套可操作的框架:把系统切成 zone,zone 之间只留必要的 conduit,每个 zone 定一个目标安全等级。读起来平淡,做起来是政治题。现场常见的形态是一张扁平的大二层网络,生产、监控、办公互相可达,理由是“方便维护”。
其实分成三类就够了:控制层(PLC、DCS 控制器)、监控层(HMI、工程师站、历史库)、业务层。跨层只放必要协议,能不双向就不双向。单向网关把生产数据送上去是可行的,代价是反向通道的运维复杂度陡增——每加一条反向策略,都得重新论证一遍。
反例也得说。把所有设备塞进一个 zone,外面套一台防火墙,等于没分区;而分得太细,标签一多,变更审批流程会把工程师逼回“临时直连”的老路。颗粒度是运维承受力与风险之间的平衡点,不存在通用答案。
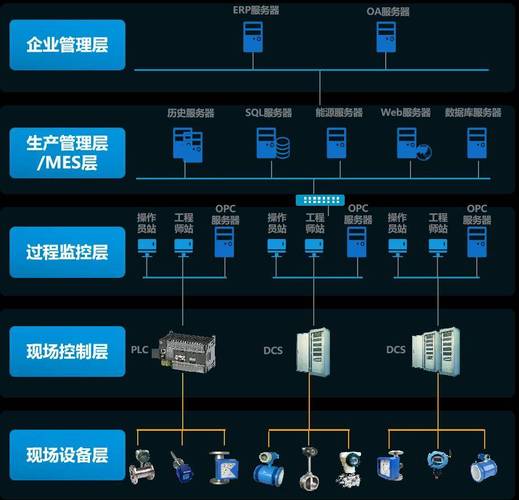 工业控制系统Purdue分层网络分区架构示意图
检测逻辑的坐标轴换了
IT 安全的三角是机密性、完整性、可用性;到了车间,优先级要重排——可用性排在前,完整性紧随其后,机密性往后放。配方泄密当然致命,但一条流清洗规则误伤了控制指令,损失是按分钟计的。
所以 OT 侧的检测关注点很不一样。它盯的是控制行为的语义:控制器是否从 RUN 切到了 PROGRAM,有没有逻辑下载,设定值是否越出工艺包络,模式切换是否发生在非检修窗口,工程师站的组态文件有没有在夜里被改写。至于 C2 域名、矿池特征、HTTP 隧道,那是办公网的事——尽管它们如今常常出现在同一份报告里。
难处在于基线。生产工况本身在变,配方随订单换,负荷随季节走。“异常”必须挂在工艺上下文里定义,靠安全团队独立完成不了,得工艺工程师参与标注。这是 OT 项目普遍卡壳的位置:人不够,而且缺的还不是安全的人。
那扇一直开着的远程运维门
 那扇一直开着的远程运维门
设备供应商的远程接入是刚需,也是被利用得最多的一类入口。共享账号、长期不换的凭据、装在某台跳板机上的老版本远程桌面工具,加上边界那台从不更新的 VPN 网关——这几样凑在一起,等于把生产网的门虚掩着。近年针对边缘网络设备漏洞的大规模利用,很多就发生在这个位置。
能落地的做法并不复杂:远程接入走独立通道,按工单临时开通,会话全量录制并留存,操作账号与自然人绑定。技术上都是成熟组件,难点在供应商是否接受。这一点写进采购合同,往往比写在技术方案里管用。
供应链透明度是另一笔账。IT 领域推 SBOM,OT 推起来吃力:控制器固件常不开源,供应商也不愿披露物料清单;就算拿到清单,组件级漏洞与现场实际暴露面的映射关系依然模糊。能在合同里要到漏洞通告的响应时限,已经算是阶段性进展。
功能安全与信息安全的边界不能糊
一个争了很多年的问题:安全仪表系统要不要接进统一的监控平台?倾向是不接。SIS 的独立性是它降风险能力的根基,为了“集中管理”引入额外通信路径,等于在安全链上重新开口子。远程维护、在线下载这类能力,在 SIS 上的默认答案应当是否定的。
标准之间的对接也还在磨合。功能安全按 IEC 61511 做 SIL 评估,信息安全按 IEC 62443 做 SL 分级,两者量的是不同维度——一个问“失效时有多可靠”,一个问“被攻击时有多难”。混为一谈,容易得出错误的投入结论。
不是每个厂都需要全套
 不是每个厂都需要全套
这点常被忽略。一家单班次的小型离散制造厂,产线断开外网,做完网络分段、控制器口令加固、离线备份与变更记录,风险已经降到可接受区间。硬上全流量深度解析和异常行为建模,带来的告警疲劳与运维负担,可能反而把事故概率抬高。
投入顺序大致服从一个经验判断:可见性—分区—变更与备份—监测—响应。跳过前两步直接做监测,多半是买回一套只有告警、没有处置能力的系统。
回到开头那次误报。如果清册里有那条配方变更的工单记录,如果检测规则能读到工艺参数包络,值班人员的判断会完全不同。工业网络安全的成效,很少体现在拦住了多少次攻击,更多体现在——正常的生产没有被它打断。