契约失守与流量暗礁:API管理技术的边界审视
API管理技术常被当成网关采购清单。这个理解偏了。API一旦暴露,契约、身份、流量、审计就同时进入运行态。治理对象不是接口文档,而是调用链上的每一次权限判断、每一次超时重试。这里最容易出现一种幻觉:买了网关,治理就完成了。没有。
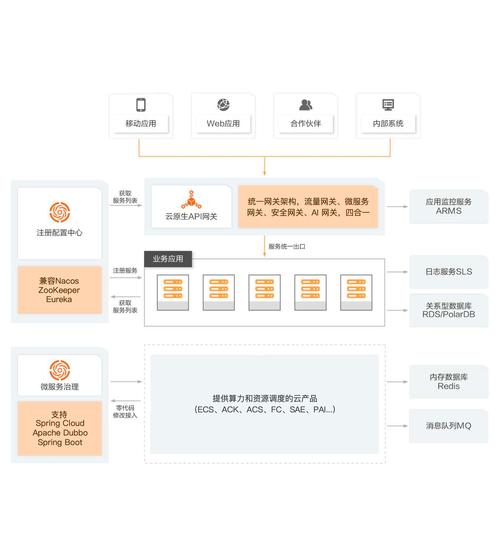 企业API网关控制面数据面架构示意图
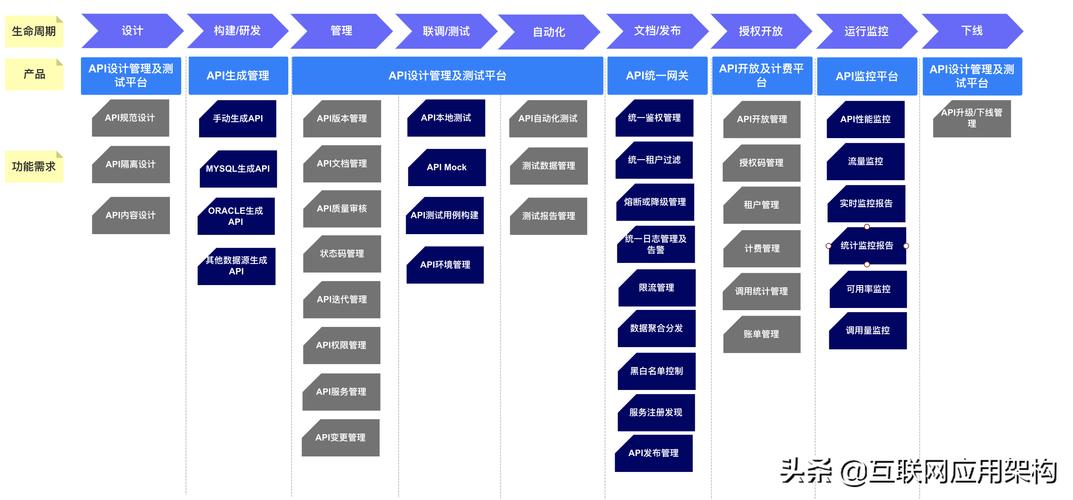 微服务API全生命周期策略下发流程图
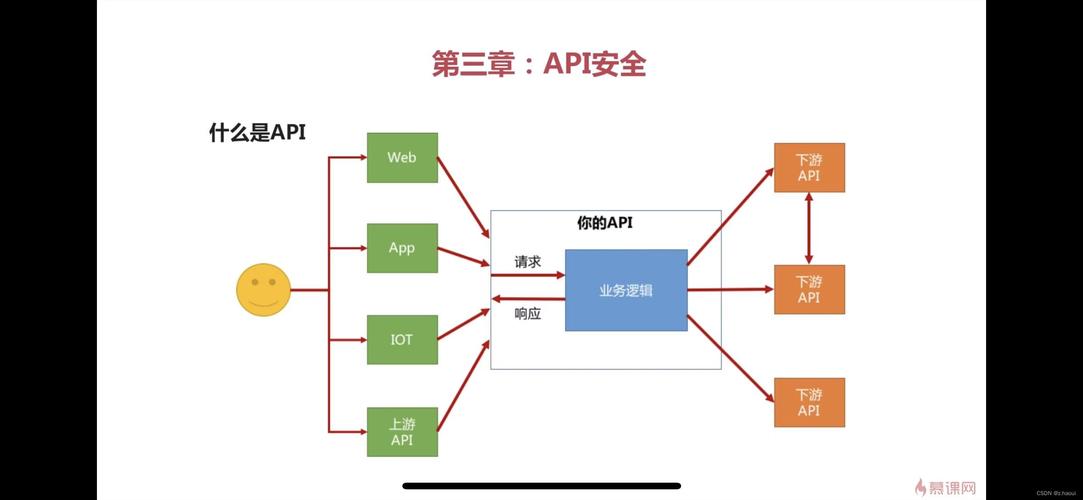 边界在哪里:哪些API不值得重治理
治理有成本。内部低频管理API、只读元数据API,上全套schema校验、细粒度scope、全链路审计,收益可能低于维护成本。高敏感数据API、跨租户API、开放平台API,治理不足的代价是事故。判断条件不复杂:调用方数量、数据敏感度、故障传播半径、合规约束。四项都低,轻治理即可;有一项高,就要把策略写进流水线。
事件驱动API是另一条边界。异步语义里的重试、死信、顺序性,不是HTTP网关能包办的。服务网格sidecar适合东西向mTLS和遥测,业务级配额仍在网关或应用层。趋势看得见:安全左移、策略测试、可观测性指标统一。不过话说回来,工具链再长,也替代不了边界判断。
别急着加功能。先把契约、身份、流量三件事的边界画清。API管理技术的难点不在管理接口数量,而在管理变更的可见性和失败的可控性。
企业API网关控制面数据面架构示意图
契约不是文档,它是运行时的债
OpenAPI、gRPC IDL、AsyncAPI这些契约描述文件,在CI里是文本,在运行时是约束。问题在于契约漂移。前端改了字段,后端加了必填,网关策略仍按旧版本放行。错误不在编译期暴露,而是在生产流量里变成400、500和客诉。说实话,我见过太多团队把契约放在Wiki里,版本号和部署包对不上。 契约治理的核心不是写得更漂亮,而是让破坏性变更无法悄悄穿过流水线。可行路径有三段:契约进制品库并绑定版本号;CI做兼容性检查,区分新增字段与删除字段;网关按版本路由,并给弃用窗口。条件也明显:schema校验会带来延迟和误杀,高吞吐入口更适合采样或旁路校验。反例是内部低频管理API,全量校验的收益低于维护成本。控制面与数据面:别把治理塞进一个盒子
网关常被赋予鉴权、限流、转换、审计、缓存。功能堆叠后,数据面变厚,尾延迟上升,故障域扩大。更稳的分工是控制面负责策略下发、密钥轮换、版本编排,数据面只做轻量执行。南北向入口归网关,东西向服务调用交给服务网格,别混。mTLS解决传输身份,JWT解决调用者声明,OAuth2 scope解决授权粒度,三者不能互相替代。 控制面失序比数据面宕机更隐蔽:策略冲突不会立刻报错,它会让一部分调用悄悄绕开鉴权。策略即代码、GitOps、灰度下发,这些做法能把变更纳入审计。多集群场景还要加一致性版本号,否则灰度策略可能长期残留。风险不在工具少,而在配置错误和密钥硬编码。微服务API全生命周期策略下发流程图
限流、熔断与鉴权:策略的次序比参数更致命
很多讨论集中在令牌桶容量、漏桶速率、熔断阈值。参数重要。次序更要命。先鉴权再限流,还是先限流再鉴权?限流在前,未认证流量会消耗配额,攻击者可打满桶;鉴权在前,每次请求都要验签,成本上升。没有通用答案。可按入口分层:边缘做粗粒度IP与租户限流,网关做身份级配额,服务内做资源级并发隔离。熔断要区分连接失败与业务超时,否则会把慢调用误判成宕机。 限流不是拒绝得越多越安全,而是让过载在可控层发生。支付回调API用严格熔断,可能带来重复支付和对账复杂;需要幂等键、重试预算和死信队列配合。OAuth2 scope过度授权是常见暗礁,JWT过期时间过长同样危险。审计日志要脱敏,否则治理系统自己成为数据泄露面。边界在哪里:哪些API不值得重治理
边界在哪里:哪些API不值得重治理
治理有成本。内部低频管理API、只读元数据API,上全套schema校验、细粒度scope、全链路审计,收益可能低于维护成本。高敏感数据API、跨租户API、开放平台API,治理不足的代价是事故。判断条件不复杂:调用方数量、数据敏感度、故障传播半径、合规约束。四项都低,轻治理即可;有一项高,就要把策略写进流水线。
事件驱动API是另一条边界。异步语义里的重试、死信、顺序性,不是HTTP网关能包办的。服务网格sidecar适合东西向mTLS和遥测,业务级配额仍在网关或应用层。趋势看得见:安全左移、策略测试、可观测性指标统一。不过话说回来,工具链再长,也替代不了边界判断。
别急着加功能。先把契约、身份、流量三件事的边界画清。API管理技术的难点不在管理接口数量,而在管理变更的可见性和失败的可控性。