机密计算到底在保护什么?从TEE到机密GPU的硬核现实
先别急着把“机密计算”当成云厂商的新包装。它解决的是一个很土、但绕不过去的问题:数据在硬盘里能加密,在网线上能加密,偏偏进了内存、进了CPU,很多时候是明文。对,裸奔。刺眼。
你可能会说,云上不是有租户隔离吗?有VPC、有安全组、有Hypervisor。问题是,这些隔离挡得住隔壁虚机,挡不住云平台自己,也挡不住内核漏洞和运维高权限。机密计算想干的,是把信任边界从“我信云厂商”往“我信一块硬件”挪。挪多少?看实现。别听PPT吹。
数据躺平时很安全,一进内存就裸奔
机密计算的核心技术叫TEE,可信执行环境。说人话:CPU里划出一块相对独立的安全区,代码和数据放进去,内存加密,外部操作系统、Hypervisor、甚至云管理员都尽量看不到。Intel SGX做的是进程级enclave,AMD SEV-SNP和Intel TDX更偏向虚拟机级隔离,ARM CCA也在往这个方向推。路线不一样,目标类似。
但TEE不是“给数据加个密码”这么简单。真正难的是三件事:内存加密、完整性保护、远程证明。前两个防偷看、防篡改,第三个解决“我怎么知道对面跑的是不是真TEE”。少一个,整套信任链就松。很多方案在论文里很漂亮,一上生产环境,性能开销、兼容性、运维复杂度全冒出来。
 机密计算TEE可信执行环境内存加密隔离架构图
我见过一些方案介绍,第一页画一把锁,第二页写“数据可用不可见”。然后呢?没了。密钥怎么进TEE?证明报告谁验?升级固件后证明值变不变?这些细节才是机密计算的骨头。啃不动骨头,锁就是贴纸。
TEE不是魔法盾,远程证明才是信任开关
远程证明,attestation。这个词听着学术,作用很直接:TEE生成一份由硬件密钥签名的报告,里面包含固件版本、安全配置、应用度量值。依赖方验签,确认“对,你跑在可信硬件上,代码没被换”。验过了,才把解密密钥放进去。对吧,逻辑不复杂。
麻烦在哪?信任根归谁。硬件厂商的证书链、云平台的证明服务、租户自己的策略引擎,三层一叠,配错一个就白搭。还有证明报告的新鲜度、撤销列表、跨云互认。科研圈这几年不少论文在啃“异构TEE统一证明”和“证明策略形式化验证”,不是没原因。现实里,跨厂商的TEE互认还远没到插上就能用。
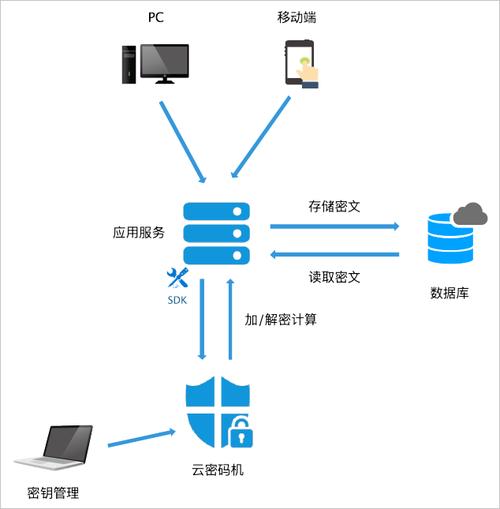 云上机密计算远程证明密钥释放数据流示意图
机密容器是另一条线。Kata Containers、Confidential Containers这些项目,想把TEE塞进Kubernetes的日常流程。想法很好。不过话说回来,容器镜像要度量,运行时要有可信启动,GPU直通还要额外证明。每一步都能卡人。别小看这些工程细节,落地就靠它们。
机密GPU和机密容器,2024年后的新战场
大模型一火,机密计算的战场从CPU内存扩到了GPU。NVIDIA H100开始支持机密计算,重点是把GPU内存和PCIe链路也纳入保护范围。为什么重要?模型权重是钱,用户输入是隐私,推理过程里两边都敏感。以前CPU侧TEE只能护住一小段,数据一进GPU又裸了。现在至少有了硬件隔离的新选项。不是所有卡都支持,别买错型号。
行业动态也很直白:云厂商在推机密虚机、机密容器、机密数据湖;芯片厂在推TDX、SEV-SNP、CCA;开源社区在补证明服务和编排工具。热闹。但性能开销依然是硬约束。内存加密有损耗,远程证明有延迟,机密GPU的调度更复杂。做AI推理的团队会算账:安全收益能不能覆盖吞吐下降?算不过,就只在敏感场景开。
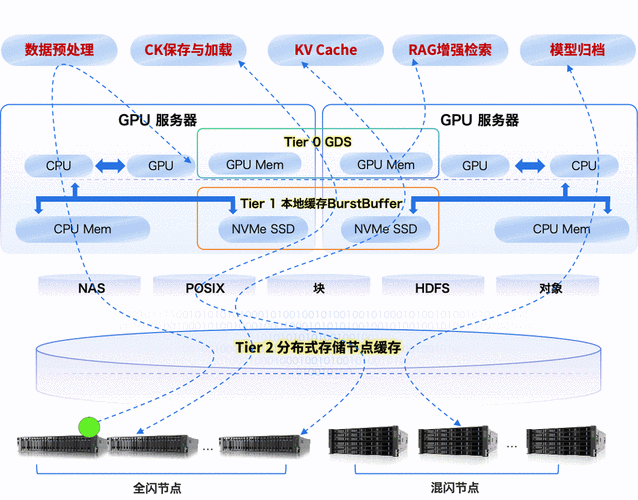 机密GPU大模型推理硬件隔离场景图
我的建议很土:先划数据等级。最敏感的那一小撮,上机密计算;普通的,别为了概念硬上。机密计算不是万能胶。它保护“使用中”的数据,不替代传输加密、存储加密、权限治理。混在一起讲,容易把自己绕晕。
科研圈在啃的硬骨头:侧信道、性能、异构证明
论文里最热的坑,第一个是侧信道。Foreshadow、Plundervolt这些名字,做TEE的人不陌生。内存访问模式、功耗、缓存争用,都可能漏信息。硬件厂商在补,研究者在攻,猫鼠游戏没停。第二个是形式化验证。证明报告、密钥释放协议、TEE切换逻辑,靠测试不够,得用数学工具啃。第三个是异构TEE的统一抽象。CPU、GPU、DPU各有一套证明,编排层会疯。
还有一条线:机密计算和联邦学习、隐私计算平台结合。别搞混,机密计算不是隐私计算的全部。联邦学习解决“数据不出域”,机密计算解决“计算时也不暴露”。组合起来有想象空间,但工程复杂度也翻倍。科研成果要变成产品,中间隔着性能调优、故障注入、合规审计。哪一样都不轻。
所以,下次看到“机密计算”四个字,别光看发布会。要三样东西:证明报告长什么样,性能开销测出来多少,密钥到底谁管。给不出来?那就先打个问号。真的。