数据安全保护:别以为你的密码够强,这些漏洞能让你瞬间裸奔
你有没有那么一刻,看着电脑屏幕上「数据加密中」的图标转啊转,心里莫名踏实?觉得,嗯,我的东西锁着呢。别提多天真了——上周我帮一个朋友恢复被勒索软件加密的论文,看着满屏.encrypTed后缀的文件,他那种「我明明装了防火墙」的懊恼表情,我一辈子忘不了。数据安全保护,不是说上个锁就完事。真的。
说白了,现在的数据,跟你放在家门口的快递差不多。你觉得楼道有监控,小区有保安,快递柜还双层加密,结果呢?坏人直接去小区驿站应聘临时工,趁分拣的时候用手机拍一下面单——你的电话、地址、姓名全有了。数据泄露,有时候就是这么魔幻。
 快递驿站监控拍下信息偷拍过程
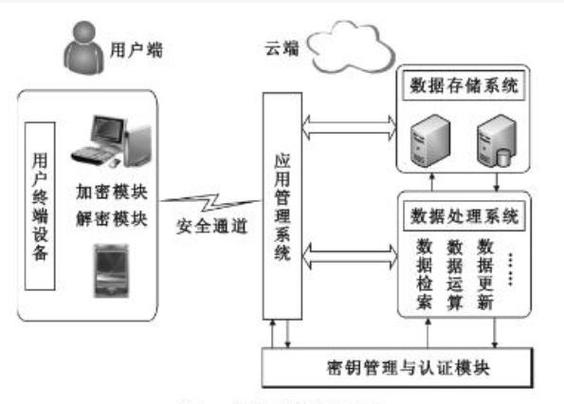 同态加密在医疗数据中的处理流程示意图
但我最想吐槽的是——太多人把加密等同于「锁死」。你数据全加密了,检索怎么办?这就引出另一个东西:密文检索。现在的做法要么是构建加密索引,要么用可信执行环境(比如Intel SGX)。可你跟搞数据库的人聊,他们会摇头:索引一加密,有序性全没了,以前B+树二分查找咔咔快,现在只能顺序扫描。我们实验室内部做过测试,一个百万级的加密数据库,做一次模糊查询,喝完一杯咖啡还能去趟洗手间,回来可能刚出结果。
数据安全保护,有时候就是在安全性和可用性之间走钢丝。企业想省事,全盘加密,然后抱怨系统卡成PPT;不加密吧,又被合规部门追着骂。难。
 梯度泄露攻击还原人脸图像的对比图
所以你说,联邦学习这玩意儿,到底是保护了数据,还是换了个方式往外漏?行业里现在都在补课,加各种防御:梯度裁剪、安全聚合、可信执行环境托管聚合服务器……可这些防御本身又会降低模型可用性。安全研究员们快秃了。
那天评审结束,一个老专家说了句大实话:「数据安全保护,从来都不是一个纯技术问题。它是经济学问题、是心理学问题、甚至是个政治问题。」你技术再牛,人家医院就是不放心把服务器接到联邦网络里,你怎么办?你给他签一百页保密协议,他一句「出了问题谁负责」,你就哑火。
所以渐渐有一些新范式出现,比如数据信托——引入一个独立第三方受托机构,负责数据管理并对抗各方利益冲突。听起来很理想化,但至少比纯粹靠技术死磕要有人情味。
夜深了。我写完这篇,回头看了看自己NAS里那几TB加了密但又怕忘记密码的数据,笑了。人啊,总是在相信技术能解决一切和恐惧技术捅出更大篓子之间反复横跳。数据安全保护,大概会是我们这代人一辈子的课题。哦对了,别忘了把你密码管理器的主密码手写备份一份,藏到一个只有你知道的地方——技术再发达,也得给肉身留条后路,对吧?
快递驿站监控拍下信息偷拍过程
一个漏洞引发的血案:从学术论文到真实攻击只隔一层纸
前阵子网络安全圈子炸了锅——某知名数据库系统被爆出一个提权漏洞,CVE编号那一长串数字,看着都麻了。攻击者只需要构造一个异常复杂的嵌套查询,可以直接从只读账户跳到管理员权限。你猜怎么着?这个漏洞的发现者,是德国一所大学的研究团队。他们原本在做一个完全不同的方向:数据库查询优化器的形式化验证。 搞学术的人有时候很轴。他们为了证明优化器有逻辑缺陷,硬是手搓了一套自动化测试框架,在十几个真实数据集上跑。跑着跑着,哎呀,服务器怎么返回了不该有的结果?还是root权限。他们当时估计也惊出一身冷汗——因为这套测试环境为了贴近生产,用的就是某云厂商的镜像。也就是说,如果他们在发现前先被黑产盯上,这漏洞可能已经在地下市场流通了。 这事儿让我想起几年前的一个夜晚,我和一个搞渗透测试的哥们撸串。他酒喝多了,红着脸拍桌子:「你们搞学术的以为发完论文就完了?那些漏洞细节,论文附录里写得清清楚楚!下载量越高,黑产的脚本小子越高兴。」我当时还不服气,后来特意去查,发现好几篇顶会论文的附录里,攻击利用代码就明目张胆贴在那,还贴心地写了注释。 学术成果,本意是推动技术进步,但也是一把开了刃的刀。数据安全保护,不光是防外面那些写勒索病毒的,有时候还得防着点「知识」本身被滥用。加密技术真的就万无一失?同态加密的「理想」与「现实」
这几年有个词特别火,叫同态加密(Homomorphic Encryption)。简单说吧,就是把数据加密后扔到不可信的第三方那里计算,算完返回加密结果,你本地解密,过程中第三方根本看不到明文。听起来像是魔法,对吧?很多隐私计算创业公司PPT第一页就写这个,号称「数据可用不可见」,银行和医疗机构眼睛都亮了。 但现实有多骨感呢?我去年参加一个安全峰会,有个教授现场演示一个全同态方案——处理一个简单的人脸识别比对,耗时大概是你用手机刷脸解锁的两万倍。会场先是一阵沉默,然后响起善意的笑声。说实话,那一刻我只觉得悲哀。我们离实用还差着十万八千里,资本却已经吹出好几个独角兽了。 不过话说回来,这不能怪技术。数学上它是完美的。最近有几个不错的突破:比如IBM在2023年发布的一篇论文里,把自举(bootstrapping)操作的速度提升了整整一个数量级;还有个国内团队做的半同态方案,针对特定基因比对场景,把计算时间从几小时压缩到了分钟级,而且用普通服务器就行。同态加密在医疗数据中的处理流程示意图
但我最想吐槽的是——太多人把加密等同于「锁死」。你数据全加密了,检索怎么办?这就引出另一个东西:密文检索。现在的做法要么是构建加密索引,要么用可信执行环境(比如Intel SGX)。可你跟搞数据库的人聊,他们会摇头:索引一加密,有序性全没了,以前B+树二分查找咔咔快,现在只能顺序扫描。我们实验室内部做过测试,一个百万级的加密数据库,做一次模糊查询,喝完一杯咖啡还能去趟洗手间,回来可能刚出结果。
数据安全保护,有时候就是在安全性和可用性之间走钢丝。企业想省事,全盘加密,然后抱怨系统卡成PPT;不加密吧,又被合规部门追着骂。难。
数据流通的紧箍咒——联邦学习真的是「银弹」吗?
去年我参与了一个隐私计算项目的评审,甲方是几家医院,想把病例数据拿出来联合训练一个疾病预测模型。当然不能直接传原始数据,所以方案定了联邦学习(Federated Learning)。大概思路是:数据不动模型动,各医院在本地训练,只把梯度参数传到一个中心服务器做聚合。 多完美啊。直到我们发现一个致命问题——有个参与方是家小型专科医院,他们网络设备老掉牙,每次上传梯度都会延迟,而且因为样本量小,梯度质量还特别差。但中心聚合算法默认是平等加权的,结果模型被带偏,准确率还他妈不如只用大医院的数据单练。后来调了一堆权重,又用了差分隐私加噪,勉强能用了,但计算开销翻了三倍。 这还不是最吓人的。更隐秘的威胁是梯度泄露攻击。有研究表明,通过分析模型梯度,可以反推出参与方本地数据的某些特征,甚至直接还原出部分原始图片。我记得MIT有篇论文,他们仅靠梯度信息,就重构出了联邦训练中的人脸图像,相似度高到能认出是谁。这意味着什么?你以为是保护了隐私,其实梯子里藏着数据本尊的影子。梯度泄露攻击还原人脸图像的对比图
所以你说,联邦学习这玩意儿,到底是保护了数据,还是换了个方式往外漏?行业里现在都在补课,加各种防御:梯度裁剪、安全聚合、可信执行环境托管聚合服务器……可这些防御本身又会降低模型可用性。安全研究员们快秃了。
那天评审结束,一个老专家说了句大实话:「数据安全保护,从来都不是一个纯技术问题。它是经济学问题、是心理学问题、甚至是个政治问题。」你技术再牛,人家医院就是不放心把服务器接到联邦网络里,你怎么办?你给他签一百页保密协议,他一句「出了问题谁负责」,你就哑火。
所以渐渐有一些新范式出现,比如数据信托——引入一个独立第三方受托机构,负责数据管理并对抗各方利益冲突。听起来很理想化,但至少比纯粹靠技术死磕要有人情味。
夜深了。我写完这篇,回头看了看自己NAS里那几TB加了密但又怕忘记密码的数据,笑了。人啊,总是在相信技术能解决一切和恐惧技术捅出更大篓子之间反复横跳。数据安全保护,大概会是我们这代人一辈子的课题。哦对了,别忘了把你密码管理器的主密码手写备份一份,藏到一个只有你知道的地方——技术再发达,也得给肉身留条后路,对吧?