工业网络安全:从一次差点停产的事故说起
上个月,老李的工厂差点就全线停了。不是机器坏了,也不是原料断了——是网络被人搞了。一条产线的PLC突然抽风,温度参数乱跳,操作屏上蹦出个骷髅头。
那玩意儿你知道吧?就是勒索病毒的标准皮肤。老李的厂在浙江,做注塑件的,规模不大不小。他们IT主管吓得脸都白了,赶紧拔网线切备用系统,但OT层的控制网根本没做隔离,病毒已经蠕进去了。最后花了三天恢复,赔了客户两百万违约金。老李请我喝酒,
他说:“我就纳闷儿了,我们这种老破厂子,黑客图个啥?”
图啥?图的就是你这老破厂子的OT系统比纸还脆。攻击者现在精得很,他们知道IT端你可能还装了个防火墙,但工控网——尤其是稍微上了点年头的——基本就是裸奔。因为那会儿的设计思想是:物理隔离就是安全。可如今呢?各种远程维护、MES对接、甚至为了省事插个4G网卡,物理隔离早成了筛子。
说实话,工业网络安全这个事儿,我在圈子混了快二十年,眼瞅着它从“没人当回事”变成“到处都在喊狼来了”,可真正动手做防御的,十家里面挑不出三家。为啥?因为OT和IT的思路拧巴着。IT安全讲究打补丁、频繁更新,OT安全最怕的就是乱动——一套西门子的S7-400,跑了十五年没重启过,你敢给它装个杀毒软件试试?当场死给你看。
去年有个科研团队在Usenix Security上发了篇论文,提了一种针对工业控制协议的轻量级异常检测框架,叫“Greywater”还是什么的,名字取得怪。它不依赖特征库,而是抓取Modbus TCP、EtherNet/IP这些协议的通信模式,用自动编码器学习正常行为基线,一旦出现偏离——比如一个本该只读数据的HMI突然发给PLC一条启停指令——立刻告警。测试数据来自一家化工厂的实际网络,误报率压到了3%以下。我读完那论文,兴奋得半夜给作者发邮件。因为这才是OT场景下能落地的思路:不侵入、不瞎动、只是看。
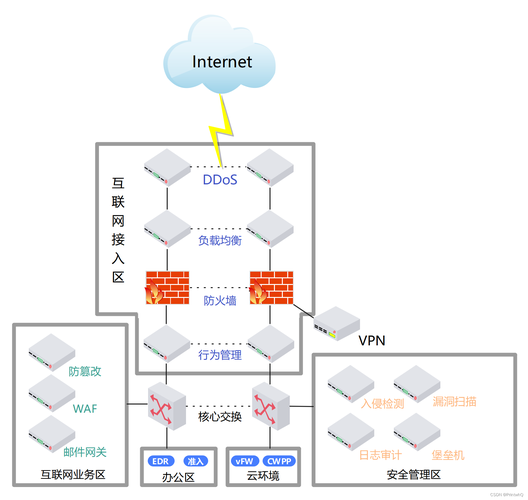 工业网络安全异常检测框架在化工厂OT网络部署示意图
但悲催的是,科研成果到产业应用中间那道沟,宽得能跑航母。老李那种厂子,年产值几个亿,安全预算一年不到五十万,还得包含合规等保的钱。你跟他说搞个流量镜像分析设备,一报价他摇头。不过话说回来,现在一些国产的工控安全盒子做得真不赖,比如威努特、奇安信这些,千把块钱的玩意儿,能把常见的Modbus漏洞和非法指令拦截了,还支持旁路部署不停机。我经常跟小厂的IT负责人讲,
“你先花一万块买几台挂上去试试,就当买了个烟感报警器——不挡火,但好歹着火了知道跑吧?”
这两年还有个挺打脸的趋势:攻击的动机从单纯炫技转向了纯经济勒索,甚至地缘政治。2023年针对欧洲一家能源公司的攻击,用的竟然是针对特定型号继电保护装置的定制化恶意软件,直接导致区域断电六小时。调查溯源发现,攻击者在地下论坛上挂了三个月脚本,专门扫描暴露在公网上的IEC-104端口——那是电力系统远动通信用的老协议,天生没加密没认证。类似的事去年北美一家水处理厂也发生过,攻击者通过TeamViewer(都不知道什么时候装上的)远程篡改了氯气投放量,
万幸被操作员肉眼发现数值异常,不然喝下去后果不敢想。
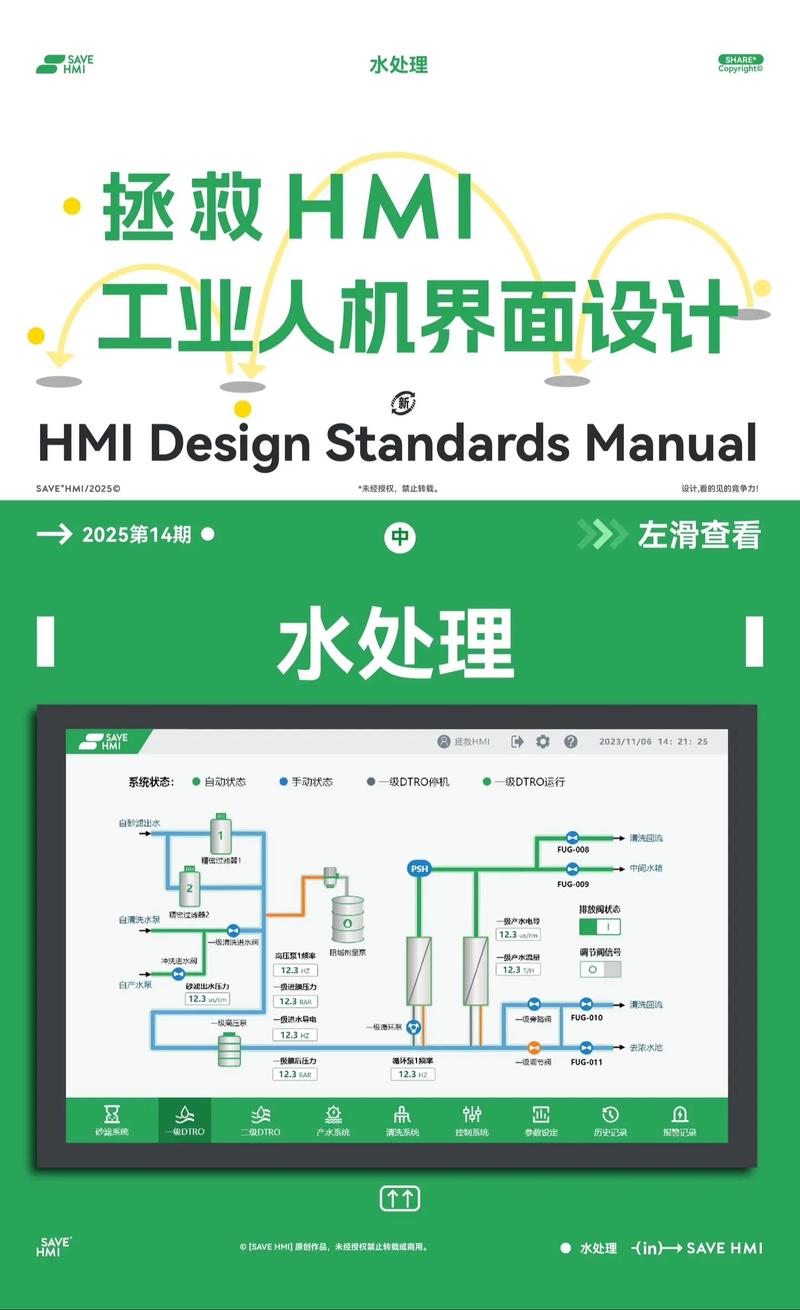 水处理厂操作员监控HMI发现氯气投放参数异常
所以你别以为工业网络安全是重资产流程行业才该操心的事。现在一个做食品包装的小微企业,产线设备只要联网了,就可能成为跳板。我见过最绝的一个案例,攻击者攻陷了一家汽车零部件供应商的烤漆车间温控系统,不是为了破坏,而是当成挖矿肉鸡——因为那系统用的是没打补丁的Windows XP,外加一块性能不错的工控机主板。
你说这事儿可笑不可笑?
哦对,还有个坑必须得提。现在很多工厂在搞数字化转型,轰轰烈烈上数字孪生、工业互联网平台,OT数据哗哗地往云端送。安全谁负责?IT部门说这是OT的事,OT部门说我只会修机器。最后扯皮的结果就是:数据敞着门跑,传输不加密,API接口没有鉴权。前阵子某个号称能远程诊断注塑机故障的SaaS平台,我随手一试,居然可以遍历其他客户的数据,包括工艺参数、产量甚至设备运行状态。这要是有心人爬去,逆向分析出配方或者故意制造废品,分分钟的事。
那怎么办?几点实在的,不整虚的:
花一周时间,把厂里所有联网的、有IP的、跑着控制协议的设备列个清单。别笑,很多厂连自己车间里藏着几个串口转网口模块都搞不清。然后做最基本的网络隔离,哪怕是上VLAN呢,把IT网、办公网、监控网、控制网分开。这个动作不要钱,但能阻断80%的横向移动。
物理隔离早就名存实亡了。远程运维、移动介质、供应商的笔记本电脑,都是洞。最便宜实用的招:在工程师站和操作员站全面禁用U盘自动运行,部署应用程序白名单。你会说“我们员工素质高不会乱插”——上周我刚在一家做精密仪器的厂里,看到操作员小哥拿手心里藏着U盘拷生产数据回家加班,因为厂里发的U盘是加密的但他嫌慢。人性,懂吧?
一开始提到的那种流量异常检测,现在其实已经产品化了。找个靠谱的工控安全态势感知平台,旁路接入核心交换机镜像口,学个一两周,再把告警推到手机上。当某天凌晨三点,一条不合时宜的固件升级指令出现在你的包装线上时,它能救你一命。哦,预算不够的话,开源方案也有,像Zeek配合ICS协议解析插件,只是需要有人鼓捣。
最后说个让我挺欣慰的事。今年初,工信部指导发了个《工业控制系统网络安全防护指南》,里头白纸黑字提到了“资产普查”、“监测预警”、“供应链安全”这些具体动作,不再是空喊口号。虽然落地还要时间,但至少风向在变。老李那事儿出了之后,痛定思痛,现在不仅做了网段隔离,还定期请第三方做渗透测试。他最近一次跟我打电话,语气不一样了:
“兄弟,我算是明白了,安全这东西,不出事儿觉得自己是冤大头,出一次事儿,才知道那点投入真不算啥。”
唉,可不是么。
那玩意儿你知道吧?就是勒索病毒的标准皮肤。老李的厂在浙江,做注塑件的,规模不大不小。他们IT主管吓得脸都白了,赶紧拔网线切备用系统,但OT层的控制网根本没做隔离,病毒已经蠕进去了。最后花了三天恢复,赔了客户两百万违约金。老李请我喝酒,
他说:“我就纳闷儿了,我们这种老破厂子,黑客图个啥?”
图啥?图的就是你这老破厂子的OT系统比纸还脆。攻击者现在精得很,他们知道IT端你可能还装了个防火墙,但工控网——尤其是稍微上了点年头的——基本就是裸奔。因为那会儿的设计思想是:物理隔离就是安全。可如今呢?各种远程维护、MES对接、甚至为了省事插个4G网卡,物理隔离早成了筛子。
说实话,工业网络安全这个事儿,我在圈子混了快二十年,眼瞅着它从“没人当回事”变成“到处都在喊狼来了”,可真正动手做防御的,十家里面挑不出三家。为啥?因为OT和IT的思路拧巴着。IT安全讲究打补丁、频繁更新,OT安全最怕的就是乱动——一套西门子的S7-400,跑了十五年没重启过,你敢给它装个杀毒软件试试?当场死给你看。
去年有个科研团队在Usenix Security上发了篇论文,提了一种针对工业控制协议的轻量级异常检测框架,叫“Greywater”还是什么的,名字取得怪。它不依赖特征库,而是抓取Modbus TCP、EtherNet/IP这些协议的通信模式,用自动编码器学习正常行为基线,一旦出现偏离——比如一个本该只读数据的HMI突然发给PLC一条启停指令——立刻告警。测试数据来自一家化工厂的实际网络,误报率压到了3%以下。我读完那论文,兴奋得半夜给作者发邮件。因为这才是OT场景下能落地的思路:不侵入、不瞎动、只是看。
工业网络安全异常检测框架在化工厂OT网络部署示意图
但悲催的是,科研成果到产业应用中间那道沟,宽得能跑航母。老李那种厂子,年产值几个亿,安全预算一年不到五十万,还得包含合规等保的钱。你跟他说搞个流量镜像分析设备,一报价他摇头。不过话说回来,现在一些国产的工控安全盒子做得真不赖,比如威努特、奇安信这些,千把块钱的玩意儿,能把常见的Modbus漏洞和非法指令拦截了,还支持旁路部署不停机。我经常跟小厂的IT负责人讲,
“你先花一万块买几台挂上去试试,就当买了个烟感报警器——不挡火,但好歹着火了知道跑吧?”
这两年还有个挺打脸的趋势:攻击的动机从单纯炫技转向了纯经济勒索,甚至地缘政治。2023年针对欧洲一家能源公司的攻击,用的竟然是针对特定型号继电保护装置的定制化恶意软件,直接导致区域断电六小时。调查溯源发现,攻击者在地下论坛上挂了三个月脚本,专门扫描暴露在公网上的IEC-104端口——那是电力系统远动通信用的老协议,天生没加密没认证。类似的事去年北美一家水处理厂也发生过,攻击者通过TeamViewer(都不知道什么时候装上的)远程篡改了氯气投放量,
万幸被操作员肉眼发现数值异常,不然喝下去后果不敢想。
水处理厂操作员监控HMI发现氯气投放参数异常
所以你别以为工业网络安全是重资产流程行业才该操心的事。现在一个做食品包装的小微企业,产线设备只要联网了,就可能成为跳板。我见过最绝的一个案例,攻击者攻陷了一家汽车零部件供应商的烤漆车间温控系统,不是为了破坏,而是当成挖矿肉鸡——因为那系统用的是没打补丁的Windows XP,外加一块性能不错的工控机主板。
你说这事儿可笑不可笑?
哦对,还有个坑必须得提。现在很多工厂在搞数字化转型,轰轰烈烈上数字孪生、工业互联网平台,OT数据哗哗地往云端送。安全谁负责?IT部门说这是OT的事,OT部门说我只会修机器。最后扯皮的结果就是:数据敞着门跑,传输不加密,API接口没有鉴权。前阵子某个号称能远程诊断注塑机故障的SaaS平台,我随手一试,居然可以遍历其他客户的数据,包括工艺参数、产量甚至设备运行状态。这要是有心人爬去,逆向分析出配方或者故意制造废品,分分钟的事。
那怎么办?几点实在的,不整虚的:
先搞清楚你家里有啥
花一周时间,把厂里所有联网的、有IP的、跑着控制协议的设备列个清单。别笑,很多厂连自己车间里藏着几个串口转网口模块都搞不清。然后做最基本的网络隔离,哪怕是上VLAN呢,把IT网、办公网、监控网、控制网分开。这个动作不要钱,但能阻断80%的横向移动。
别迷信物理隔离
物理隔离早就名存实亡了。远程运维、移动介质、供应商的笔记本电脑,都是洞。最便宜实用的招:在工程师站和操作员站全面禁用U盘自动运行,部署应用程序白名单。你会说“我们员工素质高不会乱插”——上周我刚在一家做精密仪器的厂里,看到操作员小哥拿手心里藏着U盘拷生产数据回家加班,因为厂里发的U盘是加密的但他嫌慢。人性,懂吧?
拥抱“非侵入式监测”
一开始提到的那种流量异常检测,现在其实已经产品化了。找个靠谱的工控安全态势感知平台,旁路接入核心交换机镜像口,学个一两周,再把告警推到手机上。当某天凌晨三点,一条不合时宜的固件升级指令出现在你的包装线上时,它能救你一命。哦,预算不够的话,开源方案也有,像Zeek配合ICS协议解析插件,只是需要有人鼓捣。
最后说个让我挺欣慰的事。今年初,工信部指导发了个《工业控制系统网络安全防护指南》,里头白纸黑字提到了“资产普查”、“监测预警”、“供应链安全”这些具体动作,不再是空喊口号。虽然落地还要时间,但至少风向在变。老李那事儿出了之后,痛定思痛,现在不仅做了网段隔离,还定期请第三方做渗透测试。他最近一次跟我打电话,语气不一样了:
“兄弟,我算是明白了,安全这东西,不出事儿觉得自己是冤大头,出一次事儿,才知道那点投入真不算啥。”
唉,可不是么。