网络安全技术研发:在攻防的刀尖上跳舞,以及一些不吐不快的真话
前几天跟一个做研发的老哥喝酒,他闷了一口二锅头,说,现在搞安全研发,简直就是——怎么说呢,就像在盖一栋永远在漏雨的楼。刚补上一个洞,那边又塌了一大片。听着挺丧的,对吧?但这就是现实。骇客们可不等你慢慢打磨,他们只看结果。你慢了,你的系统就被穿了。我深有感触。说真的,这些年看着各种新技术眼花缭乱,什么零信任架构啊,什么AI防御啊,但真落到研发上,满眼都是坑。今天我就想跟你唠唠这些坑,还有那些——真的很酷的突破。
漏洞挖掘:从肉眼瞎翻到机器“幻觉”
早年挖洞,全靠一双眼睛,加上grep。那时候看代码看到吐,但偶尔发现一个缓冲区溢出,能兴奋一整天。现在呢?动不动就上fuzzing,ASAN,符号执行。理论上一套套的,但真跑起来,路径爆炸能炸到你怀疑人生。比如你给一个程序扔10MB的输入,符号执行可能跑到天荒地老。后来学界搞了各种启发式搜索,是快了点,但覆盖率还是不理想。你说上大模型吧?嘿,我曾经让一个模型分析一段C代码,它信誓旦旦地说这里有double free——可是根本没有free函数,它完全在编。这就是所谓的“幻觉”,编得跟真的一样。不过,也有靠谱的。最近看到某实验室把GNN用在程序依赖图上,来做漏洞定位,误报率比传统方法低了将近一半。就是部署起来太吃资源,小公司玩不起。
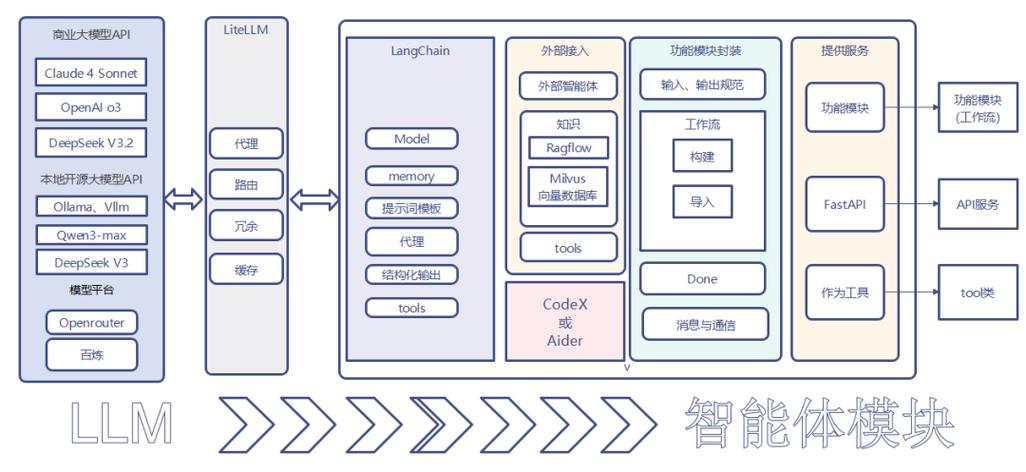 自动化漏洞挖掘系统架构图
AI防御:你的看门狗可能已经叛变
 AI防御:你的看门狗可能已经叛变
AI安全这块,简直是科幻大片。你训练一个模型来检测恶意软件,准确率99%,正得意呢,有人给样本加了一丁点人眼不可查的噪声,模型就判成白样本了。这不是坑爹吗?这就是对抗样本。安全里叫逃逸攻击。更可怕的是,攻击者可以专门针对你训练的模型做这个,你都不知道死在哪。我们团队试过对抗训练来加固模型,就是把对抗样本混进去训。但对抗训练会让模型变得“钝感”,检测能力整体下降,而且训练开销翻倍。最近有篇论文挺有意思,用可解释性方法去分析模型到底看哪里,然后给模型重点关注的部分加mask,能抗住不少攻击。我试了一下,在小数据集上还行,一放到真实流量,还是漏得跟筛子似的。不过,至少是个方向。说到底,这就是一场猫鼠游戏,只不过现在猫偶尔会变成老鼠。
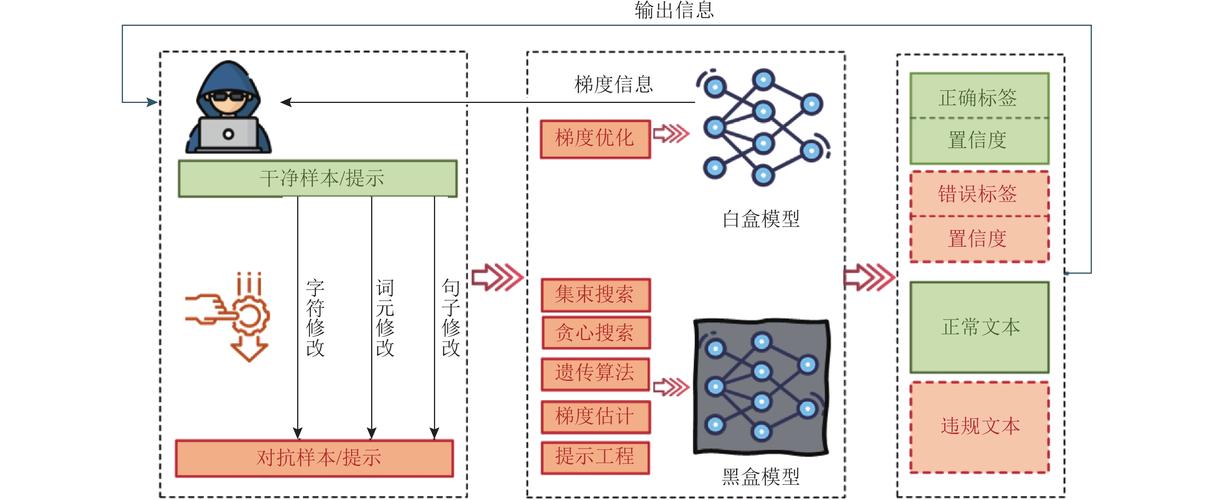 对抗样本攻击网络安全AI检测示意图
研发的修罗场:烧钱、缺人、和那些不敢睡觉的夜
你以为技术难,其实技术之外的东西更难。搞安全研发,没钱、没人。买个能做实验的GPU服务器,审批三个月,价格吓死你。人才?懂安全的不会写代码,会写代码的不懂安全。好不容易招来个全才,干半年就被大厂挖走了。记得有次接个活儿,给一家企业做实时威胁检测系统。要求延迟低于100ms,还要检测未知威胁。我们一咬牙,上了流处理和图计算。三个月,我一个人写了上万行Java和Python,中间因为数据不一致 bug,两天两夜没合眼。上线那天,误报率5%,客户拍桌子骂。当时真想从楼上跳下去。后来,我们换了个思路,用图神经网络对进程行为建模,加上手动规则兜底。改了一周,误报率降到了0.3%以下。那一刻,看着监控大屏上异常一个个被揪出来,我们几个大男人眼眶都红了。这行就是这样,天天在绝望和狂喜之间坐过山车。
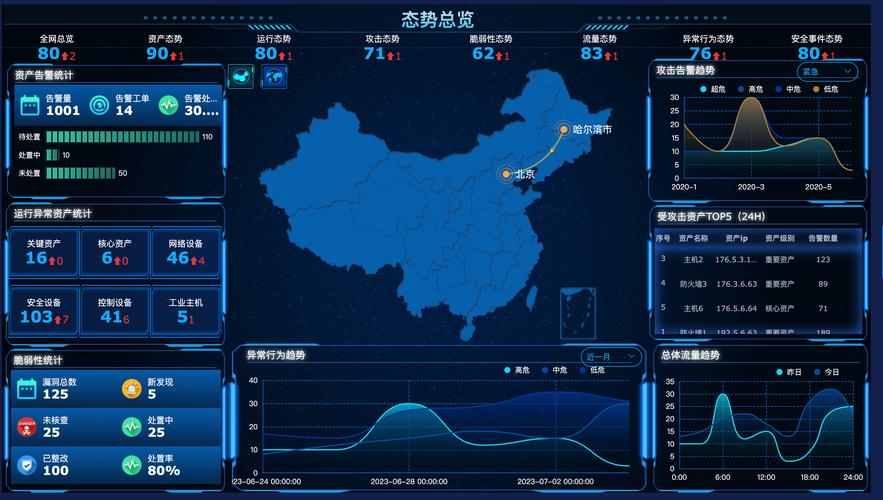 网络安全态势感知监控大屏
加密流量:看不见的战场
现在TLS 1.3几乎一统天下了。好事,保护隐私。坏事,安全分析基本成了瞎子。以前还能抓证书信息,现在加密握手都变得极简。但你总不能因为它加密就不管了吧?灰产在里面跑马,恶意软件在里面下指令,你就干瞪眼?学界这会儿就在拼命搞加密流量分析。方法五花八门,什么时间序列形状、包长度序列、传输节奏,甚至用上深度学习从侧面打指纹。但准确率天花板越来越低,因为大家都在模仿正常流量。有一次,我们监测到一个加密连接,每15秒发一个心跳包,包长度84字节,抖得特别规律。我们以为是C2通信,紧张了半天,最后破案——是个快递查询APP在循环请求api,因为api key错了,一直返回401,它就一直重试。你瞧,这种事不止一次。不过,利用TLS指纹进行家族分类还是有点效果的。我记得有个开源项目叫JA3,后来发展出JA4。一些研发团队把它集成到SIEM里,作为初筛手段,虽然粗糙,但总比啥也没有强。
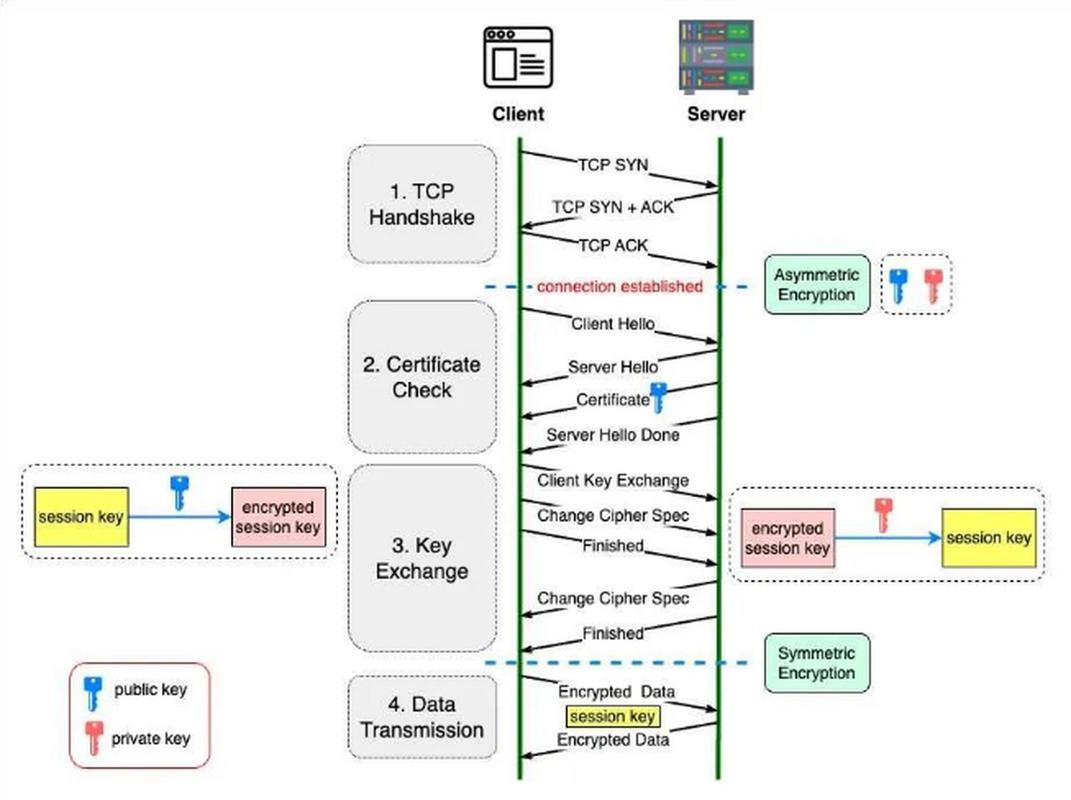 TLS加密流量指纹分析流程图
这就是我眼中网络安全技术研发的样子——不是光鲜亮丽的PPT,而是没完没了的坑和偶尔的光。但每次看到一个漏洞被堵上,或者一个攻击被挡下,又会觉得,值了。路还长,坑还多,继续干吧。