凌晨两点的依赖树:开源技术应用踩坑记
凌晨两点,告警群炸了。
运维甩来一张截图,某个内部服务在疯狂重启,日志最后一行红字:NoSuchMethodError。代码三天没动,没人发版。诡异吧?
真相很朴素。一次常规构建,某个开源库从 2.11 悄悄爬到了 2.12。就这一小步。方法签名改了,我们的代码还按老姿势调用。炸了。
这就是开源技术应用挺真实的那一面。你把它当自来水,拧开就有;可水管另一头是谁在修、什么时候换的阀门,你未必知道。
你写了两百行,跑的可能是三百万行
很多人对「用了一个开源库」的想象,是「引用了一本书」。
不对。
更接近「搬进一栋楼,楼里还住着几十户人家,水电燃气都从他们那儿过」。
一个典型的 Java 或者 Node 项目,直接写进清单的依赖大概十几个。这十几个库,每个又各自拖一堆。层层展开,节点数轻松破千。编译完打成包,你亲手敲的代码可能就两百行,而真正跑起来的东西,三百万行都不止。
关键是——后边那两千九百多万行,你一行都没读过。
有人在饭桌上问过我,那我不升级不就行了?
天真。
 Java项目Maven依赖树传递依赖结构示意图
版本号是一份君子协定,可惜君子不多
 版本号是一份君子协定,可惜君子不多
语义化版本,Major.Minor.Patch。社区约定:主版本变了,说明有破坏性改动,你得小心;次版本变了,是加功能,向后兼容;修订号变了,只是修 bug。
听上去很美。现实呢?
有的库在次版本里偷偷删了个方法,作者觉得「反正没人用」。有的库在主版本号上原地踏步五年,功能改得面目全非,版本号还是 1.x。还有更狠的,直接把包从公共仓库里撤了——对,删库跑路不是段子,是真实发生过的事故,一撤就是一大片构建失败,连带着几百个项目的流水线集体红掉。
所以「锁版本」这件事,从可选优化,变成了生存技能。
package-lock.json、yarn.lock、go.sum、requirements.txt 里那两个等号,这些文件你别嫌它丑,别嫌它 diff 长。它是你半夜能睡着的理由。有人觉得提交 lock 文件是脏东西,说依赖让它自己解就行。行,那你半夜接电话。
不过话说回来,锁死也有代价。锁死的依赖里藏的漏洞,也会跟着你一起锁死。这就是另一场战争了。
漏洞扫描这件事,扫出来的不一定是你的
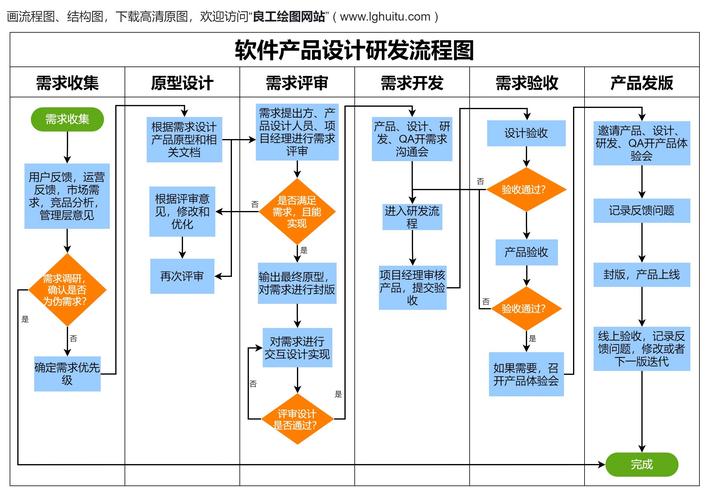
说到漏洞,就得聊 SBOM——软件物料清单。名字拗口,说白了就是「这道菜用了哪些原料,每样多少克,从哪个供应商进的」。
之前 Log4j 那事儿,很多团队被问「你们用没用」,答不上来。不是不想答,是真不知道。因为这玩意儿是别人依赖的库里带的,间接再间接。
有了 SBOM,一查就有。没有,就只能靠 grep 满仓库翻,翻完还不确定翻干净了没。
但这里有个特别容易掉的坑:扫描器给你列出一百个漏洞,其中可能七八十个是误报。为什么?因为漏洞是打在某个具体函数上的,而那个函数在你的调用路径里压根走不到。扫描器不管你走不走得到,它只看版本号。
于是就有了两种蠢事。
一种是全盘恐慌,看见红色就升,结果升出一堆兼容问题,本来没坏的搞坏了。另一种是完全无视,反正都是误报。两种都不对。
靠谱的姿势是看调用链。工具能告诉你「有没有引进」,但「用没用到」得你自己判断。这活儿烦,但省不掉。
 企业开源组件SBOM软件物料清单生成流程图
开源不等于免费,许可证是真会咬人的
这段可能要让一些人不舒服。
很多人默认开源就是随便用。不是的。
GPL 系的那类许可证,有传染性。你改了这个库,或者把它以某种方式链接进你的产品,某些情况下你得把源码也开出去。商业闭源产品里用了,是真会吃官司的。这类案子在国外判过,赔得不轻。
MIT、Apache 2.0 这类就宽松得多,基本就是「你随便用,出事别找我,别拿我名字做宣传」。Apache 2.0 还多给了一条专利授权,对企业友好一些。
问题不在于挑哪个许可证,而在于——你根本不知道自己在用什么。
一套系统引进来上千个包,许可证五花八门。有没有 GPL 混在里面?有没有哪个包压根没写许可证?没人查过,那就是定时炸弹,只是还没到点。
有个挺实用的做法:把许可证检查塞进 CI。构建的时候顺手扫一遍,出现黑名单里的许可证就直接拦下来,让人来解释。别等法务找上门,那时候解释的姿势就不好看了。
自己维护 fork,是笔不小的账
 自己维护 fork,是笔不小的账
最后说个我见过很多次的场景。
某个开源项目很好用,但有个小毛病,作者不修了。团队一合计:我们自己 fork 一个吧,改改就好。
半年后,这个 fork 变成了烫手山芋。
原项目迭代了二十个版本,你的 fork 停在原地;原项目修了十几个安全问题,你的 fork 一个没有;当初改那三行代码的同学,离职了。
自己维护 fork,代价从来不是「改那三行」,而是「从此以后你得跟着上游走,还得自己扛安全补丁」。大多数团队没这个精力。
所以更现实的顺序大概是:能给上游提 PR 就提,提不动就找替代方案,实在不行才考虑 fork,而且得想清楚谁长期管。这事没有标准答案,但一定要有人拍板,不能糊着过去。
还有个小习惯值得养成:升级依赖别攒着,别等攒了两年一次性跳。那次惊心动魄的大升级,通常就是平时偷懒攒出来的。小步、频繁、有测试兜底,比一年一次的大跃进靠谱太多。
说到底,开源技术应用这四个字,重头从来不在开源上,而在应用上。
拿别人的轮子,是效率;知道轮子是谁造的、什么材质、能跑多快、什么时候会爆——那是本事。前者让你今天能交付,后者让你明年还在。