量子密钥分发:别被“绝对安全”骗了,真正的硬仗在工程里
量子密钥分发,英文缩写QKD。名字听着像科幻片道具,现场看更像一间被光纤盘、机柜和示波器塞满的实验室。我第一次近距离看单光子探测器,脑子里蹦出来的话是:这玩意儿比冰箱还娇气。温度要稳,暗计数要压,稍不留神,密钥率就掉给你看。
可它偏偏很重要。原因不复杂:QKD分发的不是密文,而是密钥。先把密钥安全地送到通信双方手里,再用一次性一密去加密业务数据。窃听者只要碰了量子态,就会留下测量扰动,误码率抬升,通信双方就有机会发现。这个逻辑很漂亮,漂亮到很多宣传语直接写成“绝对安全”。
先别急着信这四个字。绝对安全有前提。设备得按模型工作,认证得靠经典密码,端点得守住。工程里任何一个环节松了,量子层再漂亮也白搭。
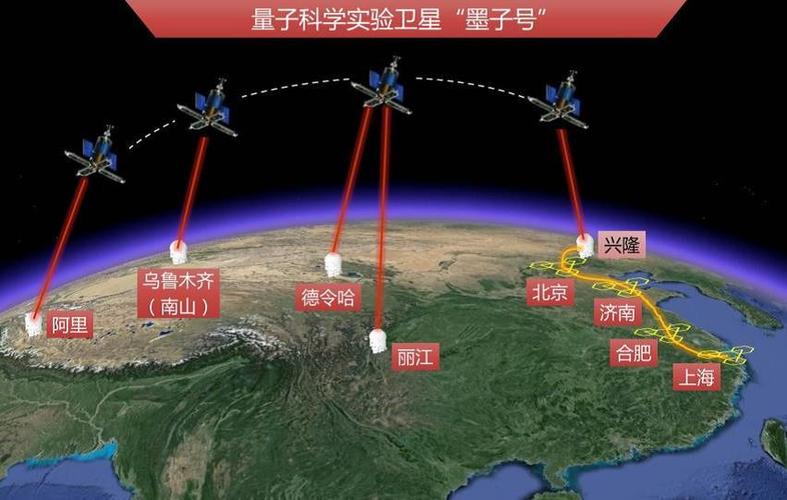 量子密钥分发星地链路墨子号卫星示意图
量子密钥分发到底在分发什么?
一句话:分发随机性。更准确点,是让Alice和Bob共享一串只有他们知道的比特。BB84协议用四个非正交量子态,窃听者没法完美复制未知量子态,这就是不可克隆定理的威力。她可以截获、可以测量,但测量会改状态,误码会说话。
问题来了。真实系统很少用理想单光子源。弱相干光源有概率发出多光子脉冲,光子数分离攻击就有了缝。怎么办?诱骗态方法把不同强度的脉冲混着发,让窃听者算不清哪个脉冲有几个光子。这招不花哨,但它是QKD从论文走向现场的关键台阶之一。
还有个常被忽略的点:QKD只解决密钥分发,不解决身份认证。你连的是谁?公钥基础设施、预共享密钥、证书体系,该上还得上。把QKD当成万能加密药,是误解。它更像一条专门运密钥的装甲车,车到了,货怎么用、门谁来看,是另一套工程。
从BB84到双场:距离和码率的拔河
早期QKD最尴尬的地方是距离一长,密钥率就惨。光纤损耗摆在那儿,探测器暗计数也摆在那儿。于是有了测量设备无关QKD,MDI-QKD。思路挺妙:把易受攻击的探测器放到第三方,通信双方只发量子态,做贝尔态测量。探测器侧信道被绕开一截,安全性假设更干净。
再往后是双场QKD,TF-QKD。它利用单光子干涉,把成码率随距离的下降从线性改成更接近平方根量级,理论上能突破PLOB界。别被公式吓到,现场的关键词是:相位稳定、超稳激光、相位后补偿、时钟同步。每一个词背后都是一堆工程细节。中国科大团队在双场QKD现场实验上做过长距离验证,这个方向现在仍是热点。
 光纤量子密钥分发双场TF-QKD实验装置图
星地这条路又是另一种打法。墨子号之后,微纳卫星“济南一号”把星地量子密钥分发往业务化推了一步。卫星过境时间短,链路损耗大,背景光要滤,地面站要跟得准。可它有个巨大优势:自由空间损耗比光纤小得多,跨洲际密钥分发有想象力。当然,云层、天气、过境窗口,都是现实里的脾气。
地面网络呢?京沪干线两千多公里,节点不少,属于可信中继架构。注意这四个字:可信中继。中继节点被攻破,链路安全就打折。它不是“端到端无条件安全”的魔法,而是把信任边界画在节点上。全量子中继能去掉这个假设,可量子存储、纠缠交换、纠缠纯化,离大规模工程还有距离。别催,物理实验不是软件发版。
工程现场比论文难缠:成本、运维和最后一公里
 工程现场比论文难缠:成本、运维和最后一公里
实验室里跑通一次,和机房里7×24小时跑,是两码事。光源要稳,探测器要冷,时钟要同步,光纤振动、温度漂移、连接器脏污,都能让误码率突然难看。运维同事最烦什么?不是协议,是告警。半夜两点一个单光子探测器温度飘了,密钥率掉到零,业务侧只会问一句:为什么断?
成本也绕不开。一套点对点QKD设备不便宜,专用光纤、站点机房、供电散热、人员培训,都是钱。城域网里做QKD,常见做法是和经典光通信波分复用,可拉曼散射、四波混频这些非线性效应会干扰量子信道。工程上要选波长、控功率、做滤波隔离。听着琐碎,偏偏决定能不能用。
应用场景也在收敛。政务、金融、能源、运营商骨干链路,对长期安全有强需求,愿意为“密钥可审计、窃听可发现”买单。普通互联网业务呢?未必。一次一密很香,但密钥消耗快,业务侧加密改造也重。更现实的路径是QKD与经典加密、后量子密码PQC融合。PQC靠数学难题,QKD靠物理原理,两者不是敌人。一个管算法迁移,一个管密钥分发,混着用才像工程思维。
标准也在往前走。ITU-T Y.3800系列给QKD网络定了框架,国内标准化组织也在推接口、测试、运维规范。没有标准,采购不敢下单,互联互通就是空话。行业动态里,芯片化、集成化、小型化是明显趋势。把光学系统做小、做稳、做便宜,比多发一篇论文更能改变市场。
接下来几年,量子密钥分发会怎么落地?
 接下来几年,量子密钥分发会怎么落地?
我的判断偏保守:不会一夜之间铺满互联网,也不会停在演示阶段。更可能的样子是——骨干网和城域网先上,卫星做补充,行业专网先付费。设备从机架式往模块化走,密钥管理从各自为政往统一平台走,测试从“能通”往“长期稳定”走。这个过程不性感,但很真实。
还有个争议得说清楚:量子计算机什么时候能破RSA?没人能给准日子。可“先存后破”的风险已经存在。今天截获的密文,十年后被解,这在长期敏感数据场景里不是杞人忧天。QKD的价值,不是让你今天立刻换掉所有加密,而是给高价值链路多一条可验证的密钥通道。
最后吐槽一句:别再把QKD宣传成“绝对安全、即插即用”。它安全,但有边界;它能用,但要运维。真正决定成败的,往往不是那个漂亮的量子态,而是机柜里那根没插紧的光纤跳线。对吧?