被骂了十年‘实验室玩具’的同态加密,终于要摸到普通人的手机了?
上周帮做金融风控的朋友改方案,他甩过来一个报价单我直接看愣了——用同态加密跑一笔千万级的信贷数据核验,算力成本居然比去年砍了92%。
真的。
之前我对同态加密的印象,还停留在“理论上完美,实际跑不动”的实验室玩具阶段。说穿了,这玩意的核心逻辑听着就像天方夜谭:你把家里的贵重东西全锁进保险柜,连钥匙都交给快递员,快递员能帮你把东西送到目的地,甚至能在保险柜完全不打开的状态下,帮你把里面的现金数清楚、把发票理整齐,最后算出来的结果,和你自己在家打开保险柜算的一模一样。
之前为啥大家都觉得这玩意是吹牛逼?因为真的太贵太慢了。
之前被吐槽到死的“保险柜算账”,到底卡在哪了
2009年Craig Gentry第一次把全同态加密的方案做出来的时候,整个密码学界都炸了——原来真的能在密文上做任意计算啊!
但是炸完之后大家一算成本,直接凉了。
最早的同态加密方案,每做一次加法或者乘法,密文里就会攒上一点“噪声”,就像你在白纸上写字,写的字越多,纸上的墨点就越杂,杂到一定程度,你就根本认不出来写的啥了。为了不让纸脏得太快,你就得不停停下来,把纸上的杂墨点刮掉,这个过程叫“重线性化”。
这套操作有多费时间?2018年业界做过公开测试,用当时最好的服务器跑一个简单的逻辑回归模型,整整跑了4个小时。要是换明文环境下跑同样的任务,可能4秒都用不了,成本差了快一千倍。
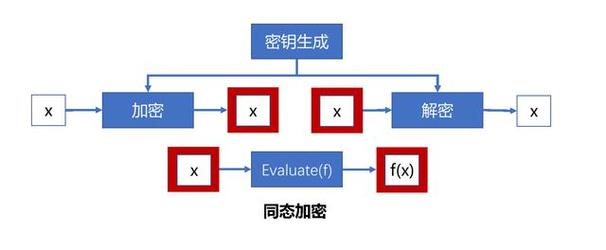 全同态加密噪声累积与重线性化过程示意图
我记得2020年参加一个线下的安全行业会,有个做了三十年密码学的老教授在台上吐槽,说每次有媒体来问同态加密什么时候能商用,他永远回答“再给我十年”——因为这个“永远差十年”的梗,已经从他刚工作的时候传到现在了。台下的人哄堂大笑,我在角落记笔记,手都顿了一下。
确实,那几年的同态加密,基本就是个“概念产品”。云厂商推的方案,大多是半同态的——要么只能做加法,要么只能做乘法,根本跑不了复杂的机器学习模型。想拿它处理日常的业务?光算力账单就能把财务看哭。
2024年这波技术突破,真的把成本打下来了
说实话,我之前也觉得,这技术可能真要等个十年八年才能摸到商用的边。结果今年上半年刷到的几篇论文和产业测试数据,直接把我看傻了。
首先是算法层面的优化。之前的方案是每算两步就得做一次重线性化,就像你写两个字就停下来刮一次纸上的墨点,效率能高才怪。现在的优化方案,改成把所有的计算攒够了,一次性做重线性化,一下子把冗余的计算量砍了七成还多。
再就是硬件层面的适配。之前同态加密的计算全靠通用CPU硬扛,那套大整数模乘的操作本来就是CPU最不擅长的,就像让一个跑百米的运动员去举铅球,能跑快才怪。现在Intel把同态加密的核心计算指令直接做到了至强处理器的HEXL加速库里,相当于专门给这套计算开了个快速通道,单核心的性能直接翻了三倍。
 带HEXL加速指令的至强处理器同态加密性能对比图
现在的测试数据有多夸张?还是之前那个跑4小时的逻辑回归模型,放在带HEXL加速的新服务器上,跑完整个流程只需要12秒。和明文计算的性能差距,已经从之前的1000倍缩小到了1.8倍。
你可能对这个差距没概念。换成人话讲,之前你要花1000块钱才能办的事,现在只需要1.8块就能办。这成本已经降到金融机构能接受的范围了。
更有意思的是医疗领域的落地。同济和字节的团队去年在Nature子刊发的论文里,用同态加密跨三家医院联合训练肺部影像的AI筛查模型,所有的影像数据都不用出医院本地,全程在密文上完成模型训练,最后训出来的模型准确率,和三家医院把数据凑到一起明文训练的结果只差0.2%。
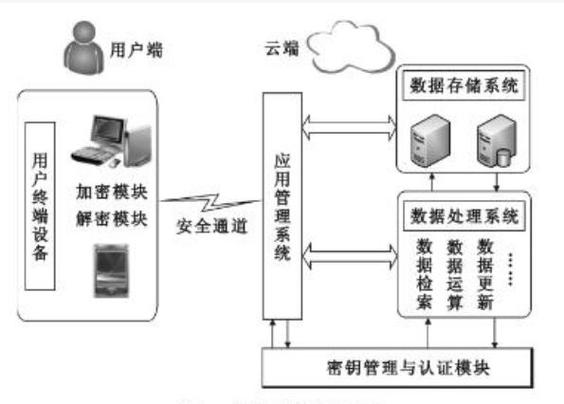 同态加密医疗影像联合训练流程示意图
之前做跨院AI训练有多麻烦?要过好几轮伦理审查,要给数据脱敏,要把敏感的人脸、患者信息全抹掉,就算这样,还是有很多医院不敢把数据交出去——毕竟真漏了患者隐私,谁都担不起责任。现在用同态加密,根本就没有“数据出域”这回事,大家在密文上凑一起训模型,既合规,效果又好。
别吹得太神,它离普通人的日常还差几步
 别吹得太神,它离普通人的日常还差几步
不过话说回来,现在的同态加密还真没到能吹上天的程度。
我上个月找那个做隐私计算的朋友喝咖啡,他跟我吐槽了好几个现在还没解决的问题。
第一是密文的体积实在太大。一段1KB的普通文字,用同态加密之后,密文能膨胀到100KB以上。你要是拿它传个聊天记录,那流量直接能把你手机套餐跑爆。就这点,就决定了它现在根本不可能直接用到日常的即时通讯里。
第二是精度问题。现在常用的CKKS同态加密方案,为了兼顾性能,会在计算的时候留一点精度误差。算个大概的数值没问题,比如算个用户的信用分,差个零点几分根本不影响结果。但是你要是拿它算证券交易的对账,或者算医保的报销金额,差个一分钱都可能出问题。
还有最现实的,用户的信任问题。之前同态加密被炒了这么多年,很多企业被之前的高价方案坑过,现在一听到“同态加密”四个字,第一反应就是“你们是不是要收我十倍的算力费”。就这信任壁垒,没个三两年的落地案例,根本破不了。
我之前2019年写过一篇关于同态加密的稿子,当时评论区一堆人骂,说我“炒概念”,“这技术十年内都用不起来”。结果今年再翻那篇稿子的评论,有个之前骂得最凶的读者,自己现在在某股份制银行做隐私计算的项目,专门跑过来给我留了个言,说他们已经把同态加密用到跨行转账的反欺诈校验里了,现在跑了三个月,没出过一次数据泄露的问题。
你说有意思不?
很多技术就是这样。刚出来的时候,大家骂它是实验室玩具,骂它成本高,骂它不实用。等它悄悄把成本打下来,把bug修得差不多了,默默跑到你的日常应用里的时候,你甚至都感觉不到它的存在。
就像二十年前你用网银转账,谁能想到现在你刷脸付个钱,背后有那么多密码学技术在帮你守着钱袋子?
同态加密现在走的路,其实和当年的SSL加密、和当年的人脸识别技术一模一样。没人一开始就觉得它能成,直到它真的成了。
哦对,最后补一句。我那个做风控的朋友说,他们现在已经在测,用同态加密跑用户的征信查询,以后用户去银行办贷款,根本不用把自己的完整征信报告交给银行,在密文上算完,银行只需要知道“这个用户的资质够不够放款”就行,连你上个月花了多少钱、在哪花的,银行半毛钱都看不到。
想想还挺爽的。