同态加密:被低估的下一代数据安全核心技术
你有没有过这种经历?把敏感数据存在第三方云上,总怕有人悄悄偷窥。要和别的机构合作做数据建模,又咬死不能交出原始用户信息。
进退两难。
同态加密,就是专门解这个死结的。
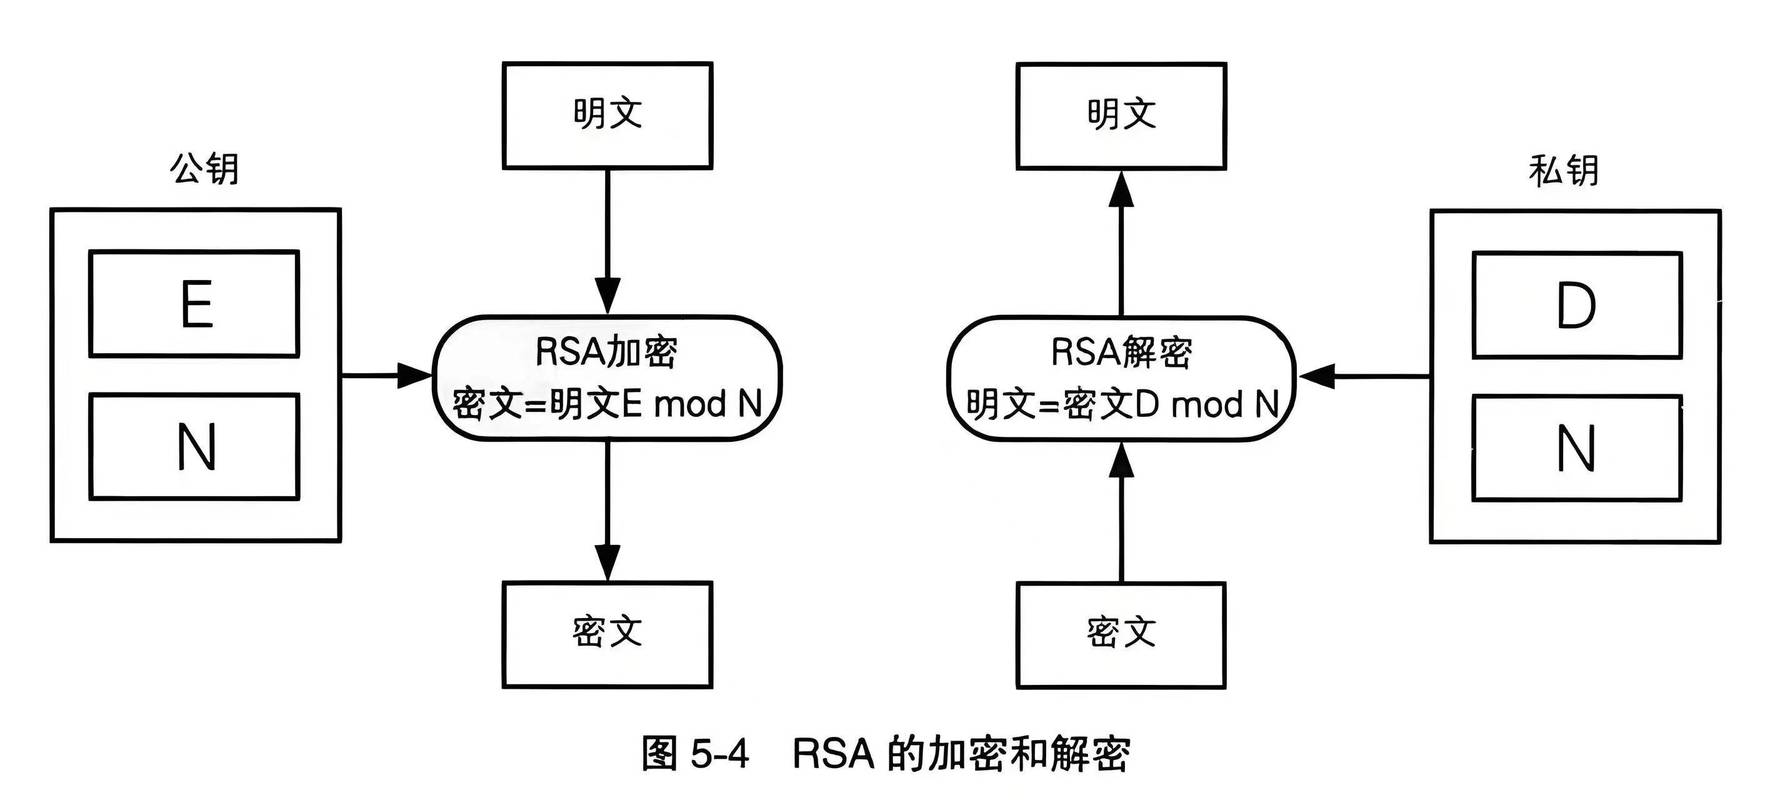 同态加密明文密文计算过程对比示意图
这就是最核心的魔力。从加密逻辑上,从根源切断了数据泄露的可能。
按照支持的计算类型,还分三种:部分同态,只能算加法或者只能算乘法;半同态,能算任意次数的加法和有限次乘法;全同态加密,能算任意类型任意次数的计算,算是完全体形态。
 全同态加密算法发展历史时间线图
最近两年资本也追着投,国内光是去年就有近十家做同态加密的创业公司拿到了融资,都是冲着落地来的,不是搞PPT圈钱。
 现在的同态加密,已经落地了哪些场景?
很多人觉得这还是实验室里的技术,错了。很多行业已经悄悄跑通试点了。
最成熟的就是金融行业的联合风控。
银行都想做多机构联合建模提升风控效果,但是监管要求不能随便把用户数据给出去,怎么办?用同态加密,所有参与方的数据全程加密,所有计算都在密文上做,结果出来之后只有牵头方能解密拿到最终模型,其他方谁都拿不到别人的原始数据。
我之前听一个在股份制银行做风控的朋友说,他们去年跑的同态加密联合建模试点,坏用户识别率比单家建模提了18%,完全符合监管要求,比原来用的联邦学习方案安全性还高。
然后就是医疗行业的多中心AI训练。
医疗数据的隐私管控有多严不用说,一个医院的数据量不够训不出好的AI模型,多个医院又不能交换原始病例。用同态加密,所有病例都是加密状态,多家联合训出来的AI模型,性能和用明文训出来的几乎没差,全程不碰任何人的原始病历。
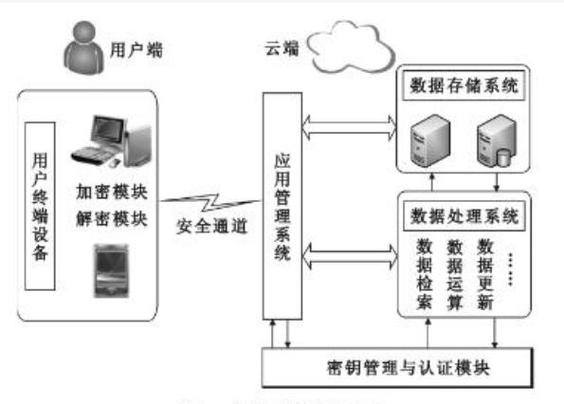
还有云计算场景,不少云厂商已经推出了同态加密加密的存储服务,用户的数据全程密文存在云端,云厂商就算想碰都碰不到,适合存一些高度敏感的政务、企业数据。
说实话,现在全同态加密还是有缺点,做大规模的大模型计算速度还是跟不上,成本也比明文计算高不少。但那又怎么样?很多场景根本不需要全同态,半同态就够用了,成本也已经降到了企业能接受的程度。
现在隐私合规越来越严,所有人都在找“可用不可见”的数据合作方案,同态加密刚好切中了这个需求。它不是什么万能银弹,但它给了我们一个全新的选择:不用再在“数据能用”和“数据安全”之间二选一了。
再过三五年,等算法再优化一轮,专用加速芯片普及开,说不定我们普通用户都能用到:你的私人相册存在云端,服务商看不到任何内容,还能帮你自动分类、修图,想想都觉得爽!
说人话:同态加密就是「不用开箱就能干活」
普通加密是什么?你把数据锁进箱子,要想用就得开箱,开了箱经手的人就能看到所有内容。 同态加密不一样。它允许你直接对加密后的密文做计算,不需要解密开箱。 算完你把结果拿回来,自己解开密码,得到的结果,和你拿原始明文算出来的一模一样。 就这么神奇。 举个例子,你有100块和200块两个数字,加密之后变成两个乱码发给第三方,第三方直接把两个乱码加起来,把新乱码发还给你,你解密之后,得到的就是300,分毫不差。第三方自始至终不知道你原来的数字是100和200,甚至连结果是多少都不知道。同态加密明文密文计算过程对比示意图
这就是最核心的魔力。从加密逻辑上,从根源切断了数据泄露的可能。
按照支持的计算类型,还分三种:部分同态,只能算加法或者只能算乘法;半同态,能算任意次数的加法和有限次乘法;全同态加密,能算任意类型任意次数的计算,算是完全体形态。
从论文走出来:四十年磨一剑终于能用了
这个概念其实1978年就提出来了,比很多互联网从业者的年纪都大。 但最初几十年,大家只搞出了部分同态,只能解决非常特定的问题,根本没法通用。直到2009年,斯坦福的博士生Craig Gentry拿出了第一个全同态加密的实现方案,整个密码圈直接炸了。 不过话说回来,那时候的方案有多鸡肋你知道吗?算一个最简单的哈希运算,都要花好几分钟,别说商用,做实验都嫌慢。 之后十几年,全世界的密码学家都在啃这个硬骨头:优化算法,压缩计算量,适配现代硬件。 现在呢?现在靠格密码框架的优化,加上专用芯片加速,跑简单的计算已经快到毫秒级了,甚至能支撑百万级样本的联合建模了。 现在主流的开源库都一大堆,微软的SEAL,谷歌的TFHE,IBM的HElib,随便拿过来就能二次开发,门槛已经低了很多了。全同态加密算法发展历史时间线图
最近两年资本也追着投,国内光是去年就有近十家做同态加密的创业公司拿到了融资,都是冲着落地来的,不是搞PPT圈钱。
现在的同态加密,已经落地了哪些场景?
现在的同态加密,已经落地了哪些场景?
很多人觉得这还是实验室里的技术,错了。很多行业已经悄悄跑通试点了。
最成熟的就是金融行业的联合风控。
银行都想做多机构联合建模提升风控效果,但是监管要求不能随便把用户数据给出去,怎么办?用同态加密,所有参与方的数据全程加密,所有计算都在密文上做,结果出来之后只有牵头方能解密拿到最终模型,其他方谁都拿不到别人的原始数据。
我之前听一个在股份制银行做风控的朋友说,他们去年跑的同态加密联合建模试点,坏用户识别率比单家建模提了18%,完全符合监管要求,比原来用的联邦学习方案安全性还高。
然后就是医疗行业的多中心AI训练。
医疗数据的隐私管控有多严不用说,一个医院的数据量不够训不出好的AI模型,多个医院又不能交换原始病例。用同态加密,所有病例都是加密状态,多家联合训出来的AI模型,性能和用明文训出来的几乎没差,全程不碰任何人的原始病历。
还有云计算场景,不少云厂商已经推出了同态加密加密的存储服务,用户的数据全程密文存在云端,云厂商就算想碰都碰不到,适合存一些高度敏感的政务、企业数据。
说实话,现在全同态加密还是有缺点,做大规模的大模型计算速度还是跟不上,成本也比明文计算高不少。但那又怎么样?很多场景根本不需要全同态,半同态就够用了,成本也已经降到了企业能接受的程度。
现在隐私合规越来越严,所有人都在找“可用不可见”的数据合作方案,同态加密刚好切中了这个需求。它不是什么万能银弹,但它给了我们一个全新的选择:不用再在“数据能用”和“数据安全”之间二选一了。
再过三五年,等算法再优化一轮,专用加速芯片普及开,说不定我们普通用户都能用到:你的私人相册存在云端,服务商看不到任何内容,还能帮你自动分类、修图,想想都觉得爽!