API管理技术的张力:集中式网关与分布式策略的取舍
很多人一听到 API 管理技术,脑子里蹦出来的第一个东西就是网关。加个网关,配点限流规则,插几个鉴权插件,完事。真的这么简单?我见过太多团队栽在这上面。
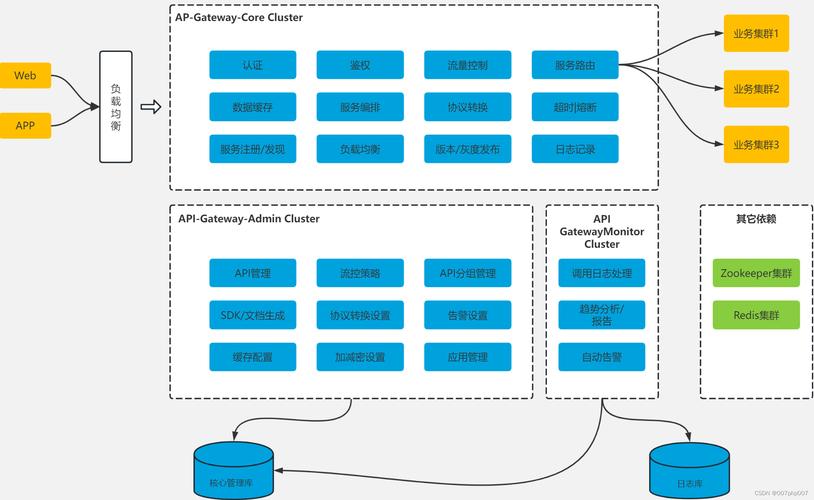 API网关请求路由与限流策略架构图
 API契约版本管理与兼容性检查流水线截图
 限流、熔断与可观测性:数据面的暗战
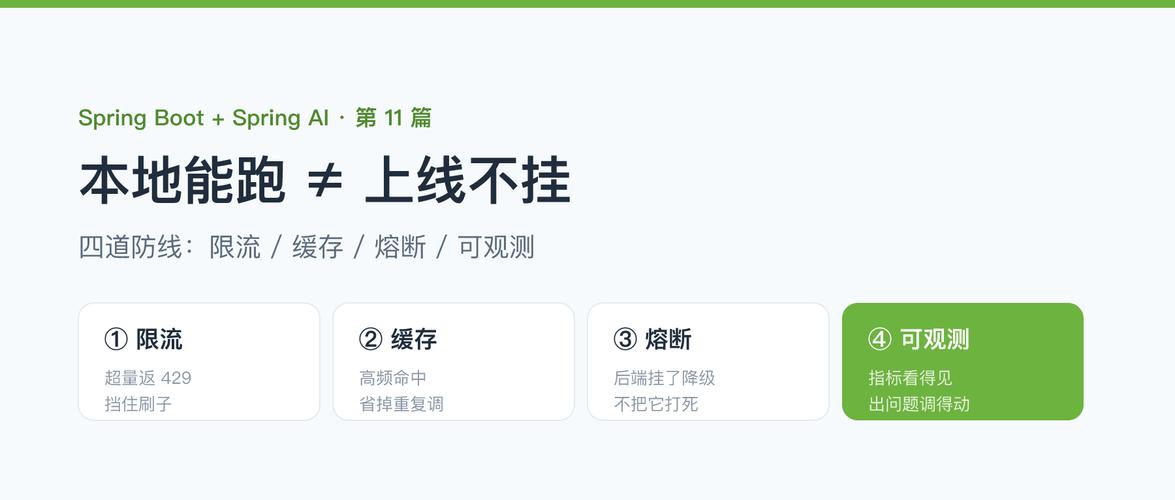
限流算法本身不复杂。令牌桶、漏桶、滑动窗口,教科书上都写着。但放到分布式环境里,问题就来了。单机限流容易,全局限流难。你要么依赖 Redis 做集中计数器,要么用某种共识协议同步状态。前者有网络延迟和热点 key 问题,后者复杂度飙升。而且限流阈值怎么定?拍脑袋定一个 QPS,结果要么太松没效果,要么太紧把正常用户挡在外面。更合理的做法是基于历史流量做自适应限流,但这又引入了新的不确定性。熔断也一样。熔断器状态机(关闭、半开、打开)听起来清晰,可半开状态下的试探请求数量、超时时间,这些参数调起来非常折磨人。可观测性方面,日志、指标、链路追踪号称三支柱。但很多团队只做到了“有”,没做到“有用”。比如,API 网关的访问日志里记录了请求 ID,但下游服务没把这个 ID 透传下去,链路就断了。这种断链在排查问题时简直让人抓狂。
 未来:API 管理会消失吗?
有一种观点认为,随着服务网格、eBPF、Wasm 这些技术的发展,传统的 API 管理网关会逐渐瓦解,治理能力会像水一样渗透到基础设施的各个层面。这个趋势确实存在。比如 Istio 的 EnvoyFilter 可以在数据面做很细粒度的策略,而无需经过中心网关。但我不认为 API 管理会消失。它只是在变形。从集中式控制平面,变成分布式控制平面加统一策略语言。挑战在于,策略的一致性如何保证?今天在网关配了一条限流规则,明天在服务网格里又配了一条,两者冲突了怎么办?这需要更强的策略编排和冲突检测能力。另外,API 作为产品的理念越来越普及。开发者门户、API 市场、用量计费、SLA 保障,这些都不是纯技术问题,而是产品与运营问题。API 管理技术必须和这些流程打通,否则就只是个流量过滤器。
所以,回到开头。API 管理技术不是加个网关就完事。它是一套涉及契约、流量、安全、可观测性、开发者体验的复杂系统。每一个环节都有取舍,都有反例。没有放之四海而皆准的架构。你得根据自己的业务阶段、团队规模、延迟预算去权衡。别迷信任何单一方案。多看看别人踩过的坑,比看成功案例更有用。
网关不是万能药,但它常常被当成万能药
网关确实好用。它把认证、鉴权、限流、日志、协议转换这些横切关注点从业务代码里抽出来,统一处理。但问题恰恰出在“统一”上。当所有流量都必须经过一个集中式网关时,网关本身就成了单点故障的温床。你可能会说,可以集群部署啊。没错,集群能解决可用性,但解决不了延迟叠加。每一次请求多跳一次,P99 延迟就往上飘一点。对于内部服务间调用,这种额外开销有时比业务逻辑本身还大。所以现在很多架构开始把部分治理能力下沉到服务网格的 Sidecar 里,网关只保留南北向流量的入口职责。这个取舍没有标准答案,取决于你的业务对延迟的敏感度、团队对运维复杂度的容忍度。不过话说回来,如果你只有三五个服务,上服务网格纯属自找麻烦。API网关请求路由与限流策略架构图
契约与版本:API 腐烂的真正源头
API 管理技术里最被低估的环节,是契约管理。OpenAPI、Protobuf、GraphQL Schema——这些描述文件不是写完就扔的文档。它们应该成为代码生成、测试、Mock、文档、监控的单一事实来源。但现实呢?很多团队的 API 契约和实际实现是两张皮。改代码不改契约,或者改了契约不通知消费者。等到线上出问题,才发现某个字段的类型从 string 变成了 int。更麻烦的是版本管理。REST API 的版本策略五花八门:URL 路径里带 /v1/,Header 里放 Accept-Version,或者干脆用日期版本。每一种都有坑。URL 版本最简单,但会导致 URL 膨胀;Header 版本看起来优雅,但调试和缓存都更麻烦。GraphQL 呢?它鼓吹无版本,通过字段废弃和演进代替版本号。听起来美好,可一旦你要做破坏性变更,还是得靠别的手段。说实话,没有银弹。关键是要有一套强制执行契约优先的流程,比如 CI 里做 schema 兼容性检查,不通过就不让合并。API契约版本管理与兼容性检查流水线截图
限流、熔断与可观测性:数据面的暗战
限流、熔断与可观测性:数据面的暗战
限流算法本身不复杂。令牌桶、漏桶、滑动窗口,教科书上都写着。但放到分布式环境里,问题就来了。单机限流容易,全局限流难。你要么依赖 Redis 做集中计数器,要么用某种共识协议同步状态。前者有网络延迟和热点 key 问题,后者复杂度飙升。而且限流阈值怎么定?拍脑袋定一个 QPS,结果要么太松没效果,要么太紧把正常用户挡在外面。更合理的做法是基于历史流量做自适应限流,但这又引入了新的不确定性。熔断也一样。熔断器状态机(关闭、半开、打开)听起来清晰,可半开状态下的试探请求数量、超时时间,这些参数调起来非常折磨人。可观测性方面,日志、指标、链路追踪号称三支柱。但很多团队只做到了“有”,没做到“有用”。比如,API 网关的访问日志里记录了请求 ID,但下游服务没把这个 ID 透传下去,链路就断了。这种断链在排查问题时简直让人抓狂。
未来:API 管理会消失吗?
未来:API 管理会消失吗?
有一种观点认为,随着服务网格、eBPF、Wasm 这些技术的发展,传统的 API 管理网关会逐渐瓦解,治理能力会像水一样渗透到基础设施的各个层面。这个趋势确实存在。比如 Istio 的 EnvoyFilter 可以在数据面做很细粒度的策略,而无需经过中心网关。但我不认为 API 管理会消失。它只是在变形。从集中式控制平面,变成分布式控制平面加统一策略语言。挑战在于,策略的一致性如何保证?今天在网关配了一条限流规则,明天在服务网格里又配了一条,两者冲突了怎么办?这需要更强的策略编排和冲突检测能力。另外,API 作为产品的理念越来越普及。开发者门户、API 市场、用量计费、SLA 保障,这些都不是纯技术问题,而是产品与运营问题。API 管理技术必须和这些流程打通,否则就只是个流量过滤器。
所以,回到开头。API 管理技术不是加个网关就完事。它是一套涉及契约、流量、安全、可观测性、开发者体验的复杂系统。每一个环节都有取舍,都有反例。没有放之四海而皆准的架构。你得根据自己的业务阶段、团队规模、延迟预算去权衡。别迷信任何单一方案。多看看别人踩过的坑,比看成功案例更有用。