看不见的加密锁:量子密钥分发的真相与边界
刷到过很多科技新闻,说量子加密能让所有黑客下岗,牢不可破。
真的是这样吗?很多人连它到底在做什么都没搞清楚。
它做的,就是解决这个问题。利用测不准原理和不可克隆定理,任何对量子态的窃听都会留下可被检测到的干扰,收发双方只要发现有窃听,直接丢弃这段生成的密钥就好。
从理论框架上,这个逻辑完全自洽。但很多人直接把“理论安全”等同于“实际绝对安全”,错得离谱。
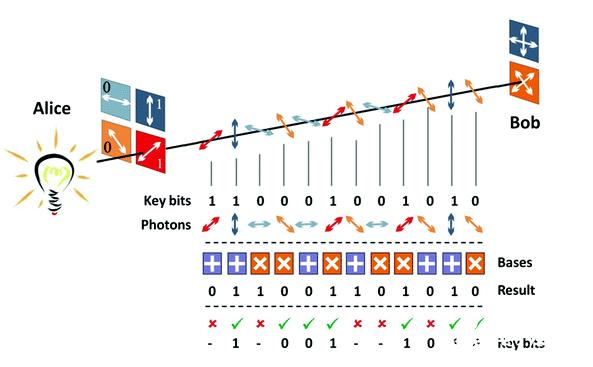 量子密钥分发BB84协议偏振光子传输示意图
理论成立的前提,是所有设备都是理想的。实际做出来的设备,从来不存在完美。
举个最经典的反例,2010年前后就有团队做过实验,针对商用单光子探测器的侧信道攻击,只需要监测探测器工作时发出的微弱热辐射,就能在不被发现的情况下拿到完整密钥,根本不用突破量子力学的底层逻辑。
说白了,你锁头是量子级的,锁身还是木头做的,一劈就开。很多宣传里,绝口不提这个前提条件,只说量子加密不可破解,本质就是偷换概念。
第一个坎是传输距离。单光子在光纤里传输,光子本身会被吸收损耗,每传输100公里,信号损耗就超过90%,再远,根本收不到可用的光子了。
要解决长距离传输,目前只有两条路:可信中继,量子中继。
可信中继说白了就是在中间建一堆节点,每个节点把收到的密钥解密,再加密传给下一个节点。这个方案能落地,问题也很明显:只要中间任何一个中继节点被攻破,整个链路的密钥就彻底泄露了。这个安全风险,根本没法消除。
量子中继才是真正的终极方案,能把多个节点的量子态纠缠起来,不用解密就能转发密钥,现在还停留在实验室验证阶段,最远的传输距离也就几百公里,离实用还差得远。
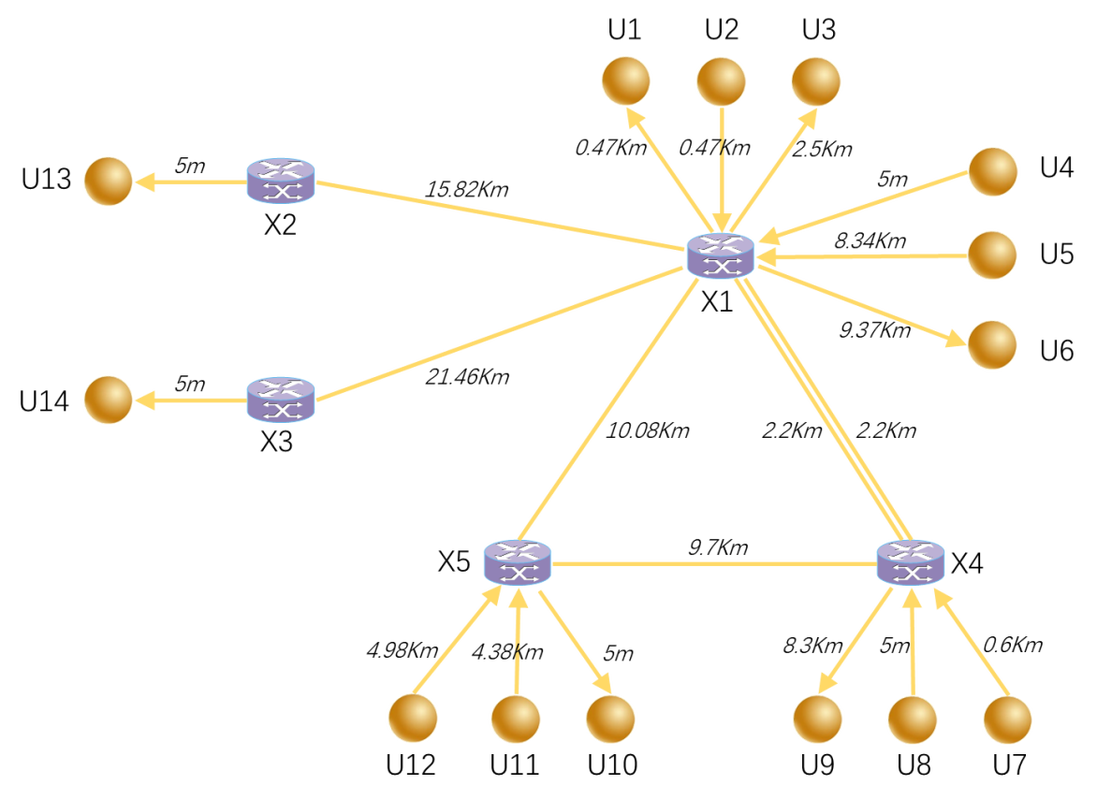 地面光纤量子密钥分发网络节点部署图
除了距离,还有带宽问题。现在哪怕是性能最好的系统,每秒能生成的安全密钥也就几兆比特,够传几个密钥,根本没法支撑日常的大流量视频、文件传输。
卫星传输能解决地面光纤跨洋的问题,可受天气干扰大,阴雨雾霾天信噪比直接掉到底,而且一天里只有夜间能稳定传输,带宽比光纤系统还低,只能满足少量核心节点的密钥需求,根本没法民用普及。
说实话,现在很多地方建的所谓“全城量子通信网”,更多是试点性质,距离大规模商用还早得很。
 它的定位从来不是取代现有加密体系
市面上最吵的一个说法,就是等量子计算机出来,现有所有加密都会被破解,它就能接棒了。
这个说法,对也不对。量子计算机确实能破解现在常用的RSA、ECC这类非对称加密,这个是已经被证明的。但现在能破解大数分解的量子计算机,还远没做出来,就算做出来了,也有后量子加密算法可以对抗,轮不到它包打全场。
它真正的优势,是给密钥传输提供了“可检测窃听”的特性,这个特性是现有加密体系没有的。所以它最合适的定位,就是和现有加密体系互补,给那些对保密要求极高的核心场景做加固:比如电力系统的调度指令,政务核心信息的密钥更新,金融机构跨网点的核心密钥同步,这些场景数据量不大,安全要求极高,正好契合它的特点。
而普通网民的日常聊天、网购,根本不需要它,现有加密足够安全,就算真的升级,也轮不到它先上。
不过话说回来,现在资本圈特别喜欢炒这个概念,什么项目都要蹭一下量子加密的热度,把一个还在成熟过程中的技术吹成无所不能的万能药,割一波韭菜就走,这种情况反而让很多人对它产生了不切实际的期待,出一点问题就觉得是骗局,其实完全没必要。
它不是骗局,也不是神,就是一个解决特定问题的新技术,有自己的适用范围,也有自己的缺点。未来能不能走进普通人的生活,要看量子中继、高性能单光子探测器这些核心技术能不能突破,现在谁也说不准。但至少在今天,它已经能在核心关键领域发挥作用,不用捧上天,也不用踩进地。
真的是这样吗?很多人连它到底在做什么都没搞清楚。
大多数人对它的核心逻辑都理解错了
我们现在用的加密,本质是拿密钥把明文打乱,得到密文,拿到密文的人只有手里有正确的密钥,才能还原出信息。传统加密里,密钥传输本身就是风险——如果有人在传输过程中偷偷复制一份密钥,收发双方根本不会发现。它做的,就是解决这个问题。利用测不准原理和不可克隆定理,任何对量子态的窃听都会留下可被检测到的干扰,收发双方只要发现有窃听,直接丢弃这段生成的密钥就好。
从理论框架上,这个逻辑完全自洽。但很多人直接把“理论安全”等同于“实际绝对安全”,错得离谱。
量子密钥分发BB84协议偏振光子传输示意图
理论成立的前提,是所有设备都是理想的。实际做出来的设备,从来不存在完美。
举个最经典的反例,2010年前后就有团队做过实验,针对商用单光子探测器的侧信道攻击,只需要监测探测器工作时发出的微弱热辐射,就能在不被发现的情况下拿到完整密钥,根本不用突破量子力学的底层逻辑。
说白了,你锁头是量子级的,锁身还是木头做的,一劈就开。很多宣传里,绝口不提这个前提条件,只说量子加密不可破解,本质就是偷换概念。
落地路上绕不开的现实硬骨头
就算解决了设备漏洞的问题,要铺开用,还有好几个绕不过去的坎。第一个坎是传输距离。单光子在光纤里传输,光子本身会被吸收损耗,每传输100公里,信号损耗就超过90%,再远,根本收不到可用的光子了。
要解决长距离传输,目前只有两条路:可信中继,量子中继。
可信中继说白了就是在中间建一堆节点,每个节点把收到的密钥解密,再加密传给下一个节点。这个方案能落地,问题也很明显:只要中间任何一个中继节点被攻破,整个链路的密钥就彻底泄露了。这个安全风险,根本没法消除。
量子中继才是真正的终极方案,能把多个节点的量子态纠缠起来,不用解密就能转发密钥,现在还停留在实验室验证阶段,最远的传输距离也就几百公里,离实用还差得远。
地面光纤量子密钥分发网络节点部署图
除了距离,还有带宽问题。现在哪怕是性能最好的系统,每秒能生成的安全密钥也就几兆比特,够传几个密钥,根本没法支撑日常的大流量视频、文件传输。
卫星传输能解决地面光纤跨洋的问题,可受天气干扰大,阴雨雾霾天信噪比直接掉到底,而且一天里只有夜间能稳定传输,带宽比光纤系统还低,只能满足少量核心节点的密钥需求,根本没法民用普及。
说实话,现在很多地方建的所谓“全城量子通信网”,更多是试点性质,距离大规模商用还早得很。
它的定位从来不是取代现有加密体系
它的定位从来不是取代现有加密体系
市面上最吵的一个说法,就是等量子计算机出来,现有所有加密都会被破解,它就能接棒了。这个说法,对也不对。量子计算机确实能破解现在常用的RSA、ECC这类非对称加密,这个是已经被证明的。但现在能破解大数分解的量子计算机,还远没做出来,就算做出来了,也有后量子加密算法可以对抗,轮不到它包打全场。
它真正的优势,是给密钥传输提供了“可检测窃听”的特性,这个特性是现有加密体系没有的。所以它最合适的定位,就是和现有加密体系互补,给那些对保密要求极高的核心场景做加固:比如电力系统的调度指令,政务核心信息的密钥更新,金融机构跨网点的核心密钥同步,这些场景数据量不大,安全要求极高,正好契合它的特点。
而普通网民的日常聊天、网购,根本不需要它,现有加密足够安全,就算真的升级,也轮不到它先上。
不过话说回来,现在资本圈特别喜欢炒这个概念,什么项目都要蹭一下量子加密的热度,把一个还在成熟过程中的技术吹成无所不能的万能药,割一波韭菜就走,这种情况反而让很多人对它产生了不切实际的期待,出一点问题就觉得是骗局,其实完全没必要。
它不是骗局,也不是神,就是一个解决特定问题的新技术,有自己的适用范围,也有自己的缺点。未来能不能走进普通人的生活,要看量子中继、高性能单光子探测器这些核心技术能不能突破,现在谁也说不准。但至少在今天,它已经能在核心关键领域发挥作用,不用捧上天,也不用踩进地。