国内网络安全技术研发:从跟着跑到啃硬骨头的这十年
前几年跑行业展会,见过太多离谱的操作。把第三方开源框架改个皮,换个UI,就敢吹自己是“自主研发核心网络安全产品”,报价还翻了好几倍。
坑踩多了,现在甲方也学精了。招投标直接要查专利、查核心代码著作权,甚至要求开放部分核心模块做安全测评,那种套壳的货,现在根本混不下去。
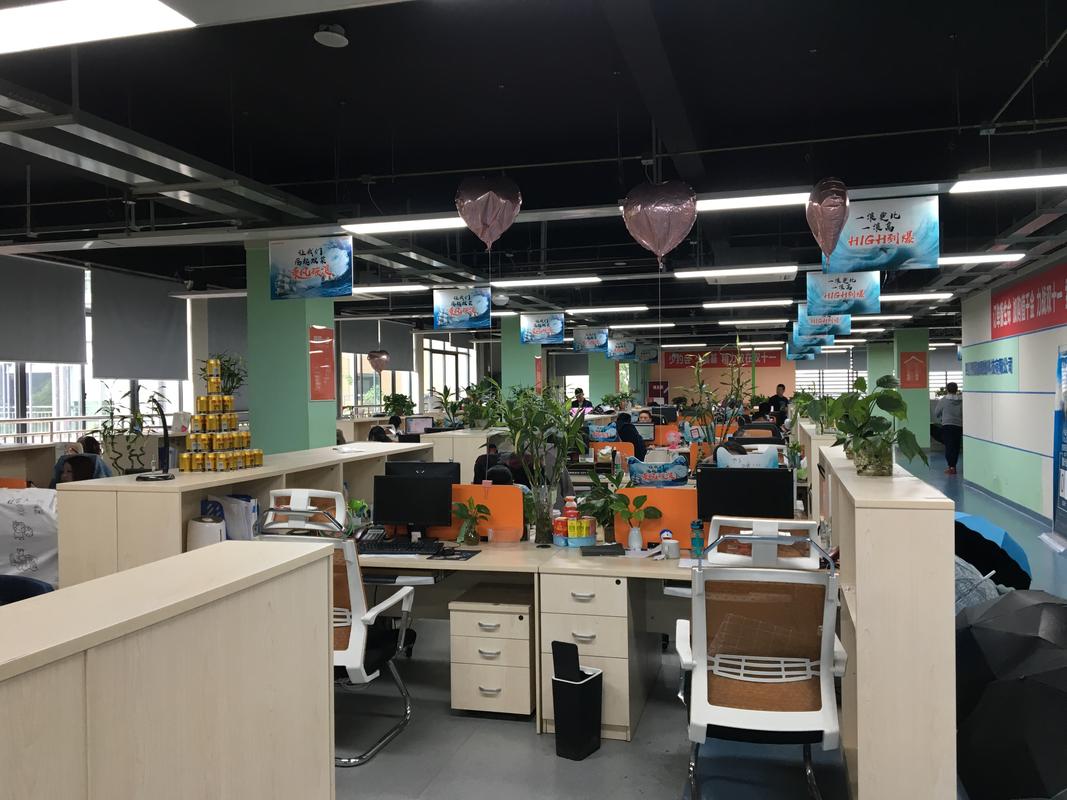 网络安全技术研发企业办公室实景
这两年风向变了。从每年的护网行动到关键信息基础设施安全保护条例出台,需求真的变了。甲方要的是能真真切拦住攻击的产品,不是摆着看的合规花瓶。今年我接触的好几个政企招标,直接把核心源代码自主率放到了评分标准的第一位,占比超过20%。
没真东西,连门都进不去。
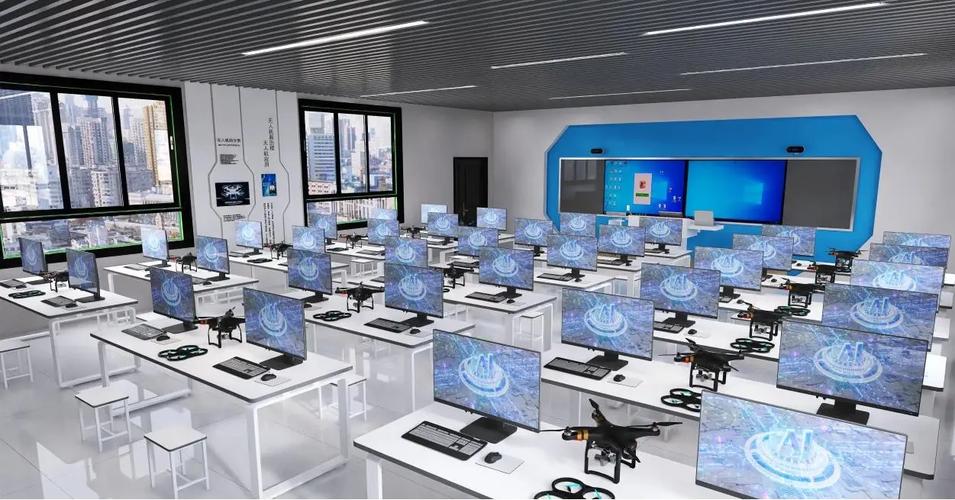 大模型网络安全攻防测试实验室场景
另一个难啃的方向是车联网安全。现在智能网联汽车动不动就有几十个ECU,能联网能远程升级,只要一个漏洞被攻破,就能直接控制全车,想想都后怕。车联网安全研发的难点在哪?难在算力受限。车机大部分算力都给了自动驾驶和座舱娱乐,留给安全模块的空间不到10%,你做个太重的安全方案,车机直接卡成PPT,没人会用。
我上个月听某国内团队的研发分享,他们花了两年多,把车载TEE(可信执行环境)的体积压缩到了行业常规大小的三分之一,性能损耗降到了2%以下,不影响任何车机功能,还能把核心的控制指令完全隔离。那个负责人说,为了挤几K的存储空间,整个团队熬了三个多月的通宵,头发都掉了一圈。
这种啃硬骨头的研发,才是真的有价值。
 研发的最大坎,从来不是技术,是人心
行业里聊起网络安全技术研发,说得最多的就是留不住人。刚毕业的研究生,培养两年能上手写核心代码了,互联网大厂直接开两倍工资挖走,换你你走不走?
不过话说回来,真的只是钱的问题吗?我见过不少创业公司,给核心研发开的工资不比大厂低,照样留不住人。为什么?老板要赚快钱啊。今年投了研发,明年就要出产品落地赚钱,后年就要上市,哪有耐心等你一两年磨一个核心技术?网络安全研发,哪有那么多立竿见影的项目?挖一个新的漏洞方向,做一套全新的算法,没个一两年的沉淀根本出不来东西。上来就要KPI,做不出来就砍项目换人,谁受得了?
赚快钱的日子,早就过去了。
现在政策向自主研发倾斜,政企订单越来越多,很多厂商拿到钱,还是不舍得投研发,依旧把大部分钱砸去打广告拿渠道,真正投研发的连营收的10%都不到。你不舍得投,怎么可能出核心成果?
我认识一个做终端安全的创业老板,从2018年开始,每年把营收的30%投研发,熬了五年,现在做出来的EDR产品,对未知木马的检出率比国外某头部品牌还高5个百分点,现在订单排着队找过来,这不就是熬出来的吗?
还有一个常见的毛病,就是研发脱离场景。坐在办公室里对着公开漏洞库做研究,做出来的产品看起来参数很漂亮,真放到真实场景里,一用就出问题。网络安全是真刀真枪打出来的,你没天天盯着真实攻击分析,没去客户现场蹲过半个月,怎么可能做出好用的产品?
这两年我明显感觉到不一样了。越来越多的团队愿意沉下心,不去蹭热点割韭菜,踏踏实实啃核心技术,从跟着国外的研发路线走,到自己开新赛道找新方向。
网络安全这行,本来就是逆水行舟,你不往前走,就只能等着被攻破。研发,就是我们最硬的底气。
别拿“集成堆砌”当研发,行业早吃够亏了
去年帮某省级单位做安全架构梳理,他们前两年花大价钱采购了某厂商的零信任平台,上线半年就出了漏洞。挖开后台一看,核心的访问控制引擎,居然是2018年的开源版本,三年没更过补丁,已知漏洞五个,全在那摆着。 这不纯纯交智商税吗? 说实话,这种伪研发在前十年真的太常见了。国内网络安全起步晚,早期市场需求都是合规驱动,只要有产品能凑数,能过等保,就能卖出去。很多厂商索性把研发经费用到营销和渠道上,找几个大学生改改开源代码,就能出来割韭菜。网络安全技术研发企业办公室实景
这两年风向变了。从每年的护网行动到关键信息基础设施安全保护条例出台,需求真的变了。甲方要的是能真真切拦住攻击的产品,不是摆着看的合规花瓶。今年我接触的好几个政企招标,直接把核心源代码自主率放到了评分标准的第一位,占比超过20%。
没真东西,连门都进不去。
当下的网络安全技术研发,都在啃哪些硬骨头?
现在的安全环境,和十年前完全不一样。攻击手法变了,场景变了,老技术根本顶不住。 现在最热也最刚需的方向,就是AI原生安全防御。大模型火了之后,各种Prompt注入、训练投毒、数据窃取的攻击方式冒出来,防都防不住。之前有家做供应链的企业,用开源大模型做内部客服,就因为没做防护,被人用几句绕弯的提问,牵走了整个供应商数据库的信息,损失不小。 传统安全靠规则匹配,攻击换个话术就绕过去了,根本防不住。现在国内清北、上交这些高校的实验室,加上头部厂商的研发团队,都在做动态语义拆解+攻击路径预判的方案,不靠死规则,靠模型自己学攻击特征,效果比传统方案好太多。上个月看某团队的测试报告,对未知注入攻击的拦截率能到98%以上,真的挺惊喜。大模型网络安全攻防测试实验室场景
另一个难啃的方向是车联网安全。现在智能网联汽车动不动就有几十个ECU,能联网能远程升级,只要一个漏洞被攻破,就能直接控制全车,想想都后怕。车联网安全研发的难点在哪?难在算力受限。车机大部分算力都给了自动驾驶和座舱娱乐,留给安全模块的空间不到10%,你做个太重的安全方案,车机直接卡成PPT,没人会用。
我上个月听某国内团队的研发分享,他们花了两年多,把车载TEE(可信执行环境)的体积压缩到了行业常规大小的三分之一,性能损耗降到了2%以下,不影响任何车机功能,还能把核心的控制指令完全隔离。那个负责人说,为了挤几K的存储空间,整个团队熬了三个多月的通宵,头发都掉了一圈。
这种啃硬骨头的研发,才是真的有价值。
研发的最大坎,从来不是技术,是人心
研发的最大坎,从来不是技术,是人心
行业里聊起网络安全技术研发,说得最多的就是留不住人。刚毕业的研究生,培养两年能上手写核心代码了,互联网大厂直接开两倍工资挖走,换你你走不走?
不过话说回来,真的只是钱的问题吗?我见过不少创业公司,给核心研发开的工资不比大厂低,照样留不住人。为什么?老板要赚快钱啊。今年投了研发,明年就要出产品落地赚钱,后年就要上市,哪有耐心等你一两年磨一个核心技术?网络安全研发,哪有那么多立竿见影的项目?挖一个新的漏洞方向,做一套全新的算法,没个一两年的沉淀根本出不来东西。上来就要KPI,做不出来就砍项目换人,谁受得了?
赚快钱的日子,早就过去了。
现在政策向自主研发倾斜,政企订单越来越多,很多厂商拿到钱,还是不舍得投研发,依旧把大部分钱砸去打广告拿渠道,真正投研发的连营收的10%都不到。你不舍得投,怎么可能出核心成果?
我认识一个做终端安全的创业老板,从2018年开始,每年把营收的30%投研发,熬了五年,现在做出来的EDR产品,对未知木马的检出率比国外某头部品牌还高5个百分点,现在订单排着队找过来,这不就是熬出来的吗?
还有一个常见的毛病,就是研发脱离场景。坐在办公室里对着公开漏洞库做研究,做出来的产品看起来参数很漂亮,真放到真实场景里,一用就出问题。网络安全是真刀真枪打出来的,你没天天盯着真实攻击分析,没去客户现场蹲过半个月,怎么可能做出好用的产品?
这两年我明显感觉到不一样了。越来越多的团队愿意沉下心,不去蹭热点割韭菜,踏踏实实啃核心技术,从跟着国外的研发路线走,到自己开新赛道找新方向。
网络安全这行,本来就是逆水行舟,你不往前走,就只能等着被攻破。研发,就是我们最硬的底气。