别再乱堆接口了:重新认识当代API管理技术
API管理不是配个网关就完事儿了
很多团队对API管理的认知还停留在好几年前——不就是整个API网关做限流转发吗?配完就扔一边,再也不管了。
说实话,放在十年前,整个公司也就十几个接口,这么玩没问题。现在呢?微服务拆分,云原生改造,一个中大型企业的API数量轻松破千,不同团队维护不同服务,对外还要给第三方、给C端开接口,光靠一个网关根本兜不住。
我上个月帮一个做电商的朋友排障,发现他们测试环境的一个旧用户信息清理接口,没做权限隔离,被前端的一个旧埋点误调用,直接清了生产库三分之一的测试手机号数据,半个团队连熬三个通宵才从备份里把数据找回来,还差点耽误了大促。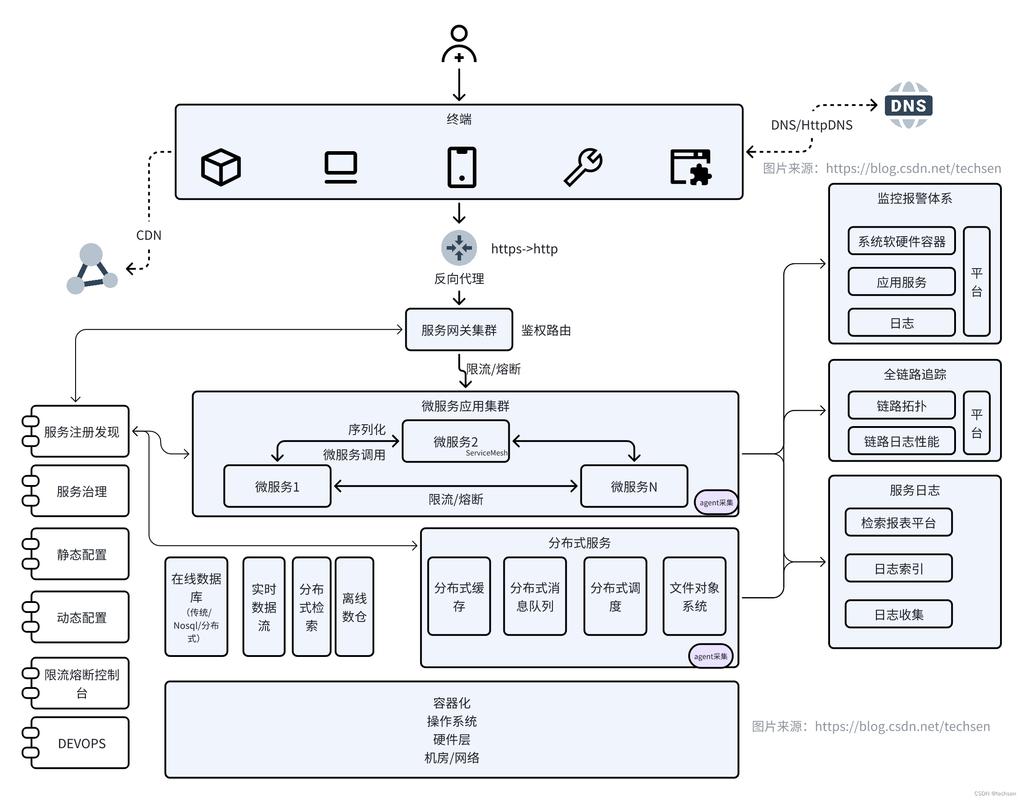 企业微服务API架构分层示意图
说白了,这种事故根本不是技术能力不够,就是完全没把API管理当回事。接口写出来上线就完事了?后续的版本迭代、权限管控、安全审计、生命周期下线,哪一步缺了都要出乱子。
我见过更离谱的,公司做外包项目,给不同客户开不同API,有人离职把密钥带走,半年后还在调用接口薅资源,老板一直不知道,直到月底云账单出来翻了三倍才发现,亏了小十万。
当下API管理技术的核心突破在哪
最近两三年,API管理技术的变化真的挺大,早就不是早年那个“文档+网关”的粗糙框架了,现在核心都是全生命周期智能化管理,从设计阶段就介入。
什么意思?原来都是开发写完接口,再补文档补测试,现在流行契约先行,设计API的时候就把接口格式、参数、返回值定好,前后端可以并行开发,工具自动生成 mock 数据,自动做兼容性校验,少了好多联调的时候扯不完的皮。
最惊喜的还是AI融入之后的变化。现在成熟的API管理工具,已经能自动识别异常调用了——比如某个IP一分钟调了你几千次订单接口,系统自动拉黑,还能给运维发预警,不用等服务崩了才反应过来。还有自动生成接口文档,开发改了接口,文档自动更新,再也不会出现“文档写的是A,实际接口返回B”的奇葩事。
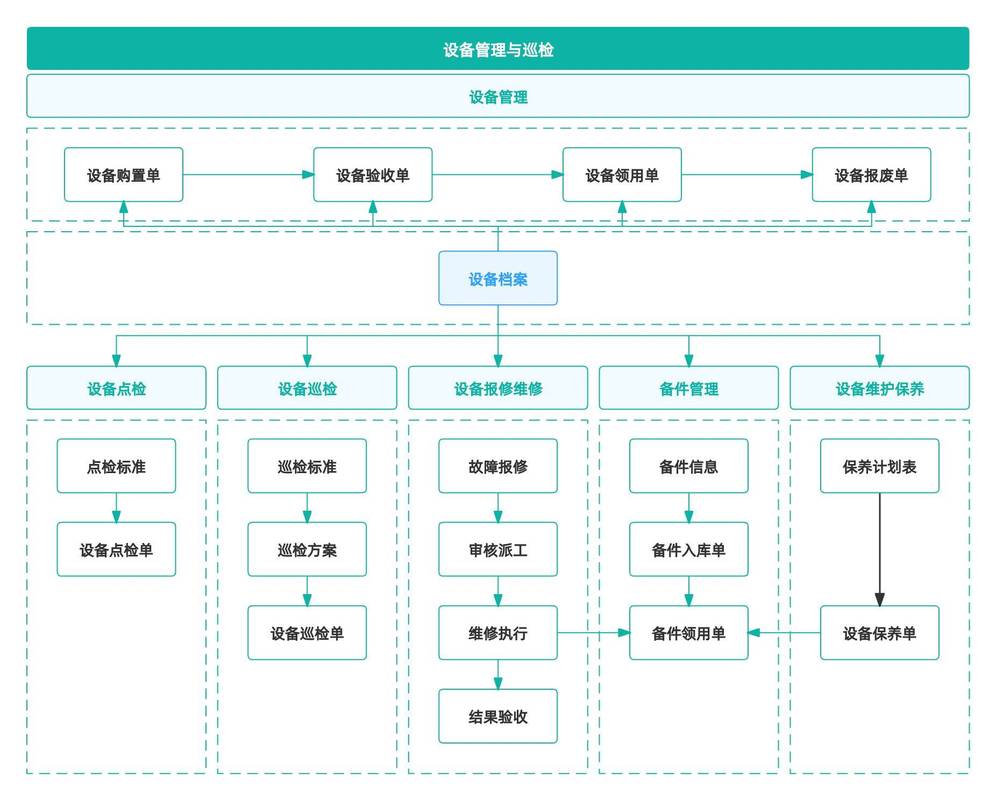 API全生命周期管理流程图
Gartner今年刚出的行业报告提过,到2025年,没有部署成熟API管理体系的企业,API安全事件的发生率是规范管理企业的3倍。这话真不是危言耸听。现在八成以上的web应用攻击,都是针对未被管理的API缺口,那些没人维护的旧接口,就是黑客最喜欢找的突破口。
不过话说回来,现在API管理早就不只是对内的工具了。很多企业现在靠API赚钱,把自己的能力包装成API对外售卖,那管理还要覆盖计费、对账、配额管控,原来那套根本玩不转。我认识一个做天气数据的公司,就是靠卖API活得很舒服,人家整个生意的底座就是一套成熟的API管理体系,客户买多少额度,用了多少,自动扣费,超了自动限流,根本不用人盯着。
不同规模的团队该怎么选API管理方案
 不同规模的团队该怎么选API管理方案
很多人一听到API管理,就觉得是大公司才玩的东西,中小团队没必要花这个功夫。这完全是错的。
你团队再小,只要接口超过十个,就该管起来。别上来就听厂商忽悠,买那种一年几十万的商业套装,纯纯交智商税。
十几个人的小团队,接口也就二三十个,用开源方案搭基础框架完全够用。现在APISIX做网关,再搭配Swagger或者Knife4j做文档,权限和审计也能做,基本够用,一分钱不用花。核心要抓住两个点:第一,权限一定要分到接口级别,不能所有内网服务都随便调;第二,文档一定要跟着代码走,自动更新,别手动维护。做到这两点,就能避开八成的坑。
到了百人规模的团队,接口几百上千,还有对外输出的需求,那可以考虑成熟的商业方案,或者基于开源做二次开发。这个阶段一定要把安全放在第一位,特别是涉及用户数据的API,一定要做动态鉴权,还要把所有调用日志存半年以上,出问题能一秒溯源。
最近学界还有个挺有意思的研究方向,把API管理和零信任架构结合,哪怕是内网服务之间的调用,每次都要重新鉴权,不默认任何内部请求是安全的。这个方向对于金融、政企这种对安全要求极高的领域,真的是刚需。很多原来的内网API安全事件,不就是因为默认内网可信,没做管理,一旦被突破,攻击者就能横着走。
现在所有的业务都在数字化,所有的服务都在拆成一个个独立的模块,API就是企业数字业务的血管。血管堵了、破了,整个业务都要停摆。重视API管理技术,真不是赶架构师的时髦,是给你的业务上保险。