可信AI技术落地:从实验室报表到产业场景的信任修正
上周去苏州相城的智能制造产业园,蹲了整整一个下午看光伏组件的视觉检测产线。之前产线出过个不大不小的乌龙——连续三天把12块合格的电池板判成有隐裂的瑕疵品,溯源团队拆了三层模型日志,花了72小时才找到问题根源:训练集里占比12%的阴天拍摄样本,权重被之前的迭代版本不小心调高了0.3个百分点。最讽刺的是,这个AI的对外宣传报表上,模型测试集准确率是99.7%,没有任何一个技术人员能在问题发生的第一时间,说清这个偏差到底从哪来。
准确率报表之外的信任缺口
这不是个例。当前产业端对可信AI技术的认知,普遍存在"指标替代机制"的偏差——把测试集跑出的准确率、召回率、F1值,等同于"可信"的全部内涵,完全忽略模型在真实场景分布偏移下的鲁棒性,以及决策逻辑的可追溯性。
我之前接触过一个医疗影像AI的项目,模型在三家三甲医院的标注数据集上跑出来的准确率是98.2%,拿到合作的社区卫生服务中心测试,因为设备分辨率比训练集低21%,模型对肺部小结节的识别准确率直接掉到61.7%。最开始厂商想靠多拍几张片子补数据,试了两周还是没用——本质上这个模型从训练开始,就没有建立对"低分辨率影像"这个分布外场景的校验机制,所有的可信承诺,都只建立在和训练集同分布的测试样本上。
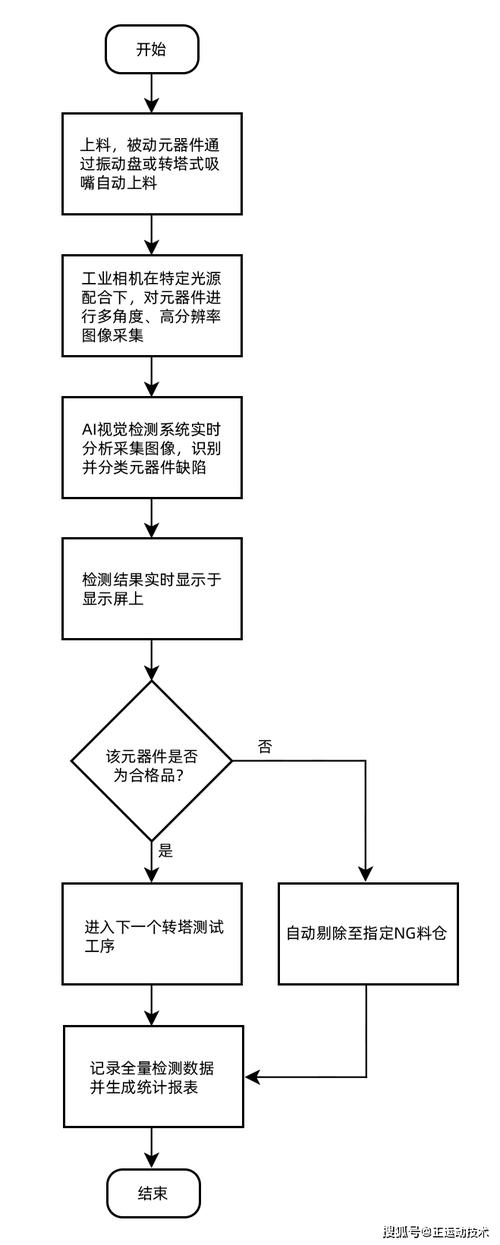 光伏组件视觉检测AI误判溯源流程图
很多人觉得,只要模型准确率够高,自然就可信。这种想法在低风险场景下或许能凑效,一旦落到涉及财产、人身安全的高风险场景,就会变成极其危险的认知偏差。你想啊,当一个模型的决策错误可能导致几十万的财产损失,甚至是不可逆的人身伤害时,没人会因为它在理想测试集上的漂亮数字,就把决策的权限完全交出去。
可追溯不是给黑箱套解释外壳
现在市面上不少号称"可信AI"的解决方案,本质上都是给已经训练好的黑箱模型,套一层事后的可解释工具。最常见的就是调用SHAP或者LIME算法,给模型的每一个输出算个特征贡献度,生成一张看起来很专业的热力图,就对外宣称实现了"决策全流程可追溯"。
说真的,这就像高中考完试,老师不告诉你哪道题的解题逻辑错了,反而给你算每道题你大概蒙对的概率,这叫哪门子可追溯?事后解释和架构内嵌的可追溯,本质上是两种完全不同的可信路径——前者是给黑箱化妆,后者是从系统设计的最初阶段,就把每个计算环节的"身份指纹"刻进链路里。
就拿联邦学习场景来说,很多跨机构联合训练的风控模型,之前的问题是一旦模型输出出现偏差,根本不知道是哪一个参与方上传的样本有问题,是数据标注错了,还是梯度计算被恶意篡改了。现在真正的可信改造,是在每一个梯度上传的节点,都打上可加密的溯源标签,标签和对应的参与方、样本批次、计算时间戳绑定,一旦模型出现决策偏差,能在分钟级的时间里定位到具体的问题节点,而不是靠事后的统计工具倒推一个看起来合理的解释。
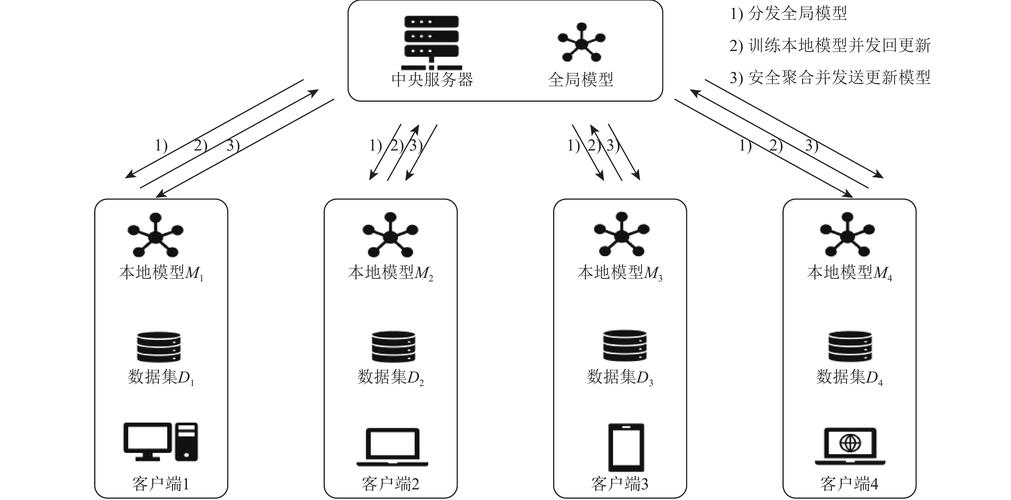 联邦学习梯度溯源节点架构图
这种改造的成本其实不低,要调整整个模型的计算链路,甚至要重新设计参与方的通信协议。但为什么现在不少金融机构愿意投这个钱?因为他们算过账:如果因为模型不可追溯,出现一笔百万级的坏账,或者一次数据泄露的合规处罚,远高于前期做架构改造的成本。
应用边界的硬约束不能靠软承诺
 应用边界的硬约束不能靠软承诺
我最烦听到的一句宣传,就是"我们的AI系统是全场景可信的"。纯纯的忽悠。
可信从来不是一个模型的通用属性,是和具体场景的风险阈值深度绑定的。在内容审核场景,AI把用户发的海边旅游照误判成违规内容,大不了走人工复审通道,整个流程的风险损失可能就是用户十分钟的等待时间,这个场景下对模型的鲁棒性要求、可解释性要求,就可以适当放宽;但如果是自动驾驶的高速决策场景,AI把路边的红色路牌误判成其他物体,导致的可能就是车毁人亡的事故,这时候的可信要求,就绝对不能只靠视觉模型的自主决策——必须在系统架构里加物理规则的硬约束,不管视觉模型的输出是什么,只要路牌的颜色、形状符合交通标志的物理特征,就必须触发最高优先级的校验规则,绝对不能出现把红灯判成绿灯的极端错误。
之前看到一个自动驾驶测试的事故复盘:测试车在雨天把路面的深色积水判成了静态障碍物,在100公里的时速下急刹,被后车追尾。溯源发现,整个系统的可信逻辑完全是软的——所有的决策都靠视觉模型的输出,没有叠加任何物理规则的硬校验。这种系统哪怕模型的准确率做到99%,也没人敢真的量产上路,因为那1%的极端错误,代价是承受不起的。
说真的,我之前跟几个做AI安全的工程师聊,他们最头疼的不是技术做不出来,是很多客户上来就问"你这个系统能不能做到100%不出错"。这根本就不是技术问题,是认知问题。从来没有不出错的AI,可信的核心也不是"绝对不出错",而是在错误发生之前,就把可能引发严重后果的路径堵上;在错误发生之后,能快速找到问题根源,把影响范围控制到最小。
上周回南京,跟读研时候的导师吃饭,他现在牵头做可信AI的相关课题,聊到现在的行业现状,他说很多人现在谈可信AI,就像九十年代大家谈信息安全——一开始大家觉得只要系统不被黑客攻破就算安全,后来才慢慢发现,数据的归属、操作的可追溯、权限的清晰边界,全是安全体系里必不可少的部分。
现在的可信AI技术也是一样的阶段。没有什么一劳永逸的解决方案,也不存在能适配所有场景的通用可信框架。本质上就是每落地一个场景,就把对应的风险阈值列清楚,把需要追溯的节点标明白,把不能逾越的硬规则嵌到系统里,别拿印在宣传册上的漂亮报表,当用户真正需要的信任。
对了,上次那个出乌龙的光伏检测产线,现在已经把之前的黑箱视觉模型换了。新的系统里,每一个瑕疵判定的结果,都会同步标记对应的图像位置、特征提取权重、校验规则触发记录,现在再出现误判,溯源时间从三天缩到了十分钟。