容器化部署技术:从“搬家苦不堪言”到“拎包入住”的技术进化
三年前帮创业公司迁线下服务到云,那会还没全容器化,一个Java系统带三个依赖服务,配环境配了整整两天。
缺个gcc版本不对,编译不了核心依赖;换了gcc,数据库驱动版本又不兼容;好不容易都弄对了,线上防火墙把内网端口拦了,又找运维聊了一下午。
那天下班走在路上,我就在想,什么时候能不用遭这种罪?
容器化部署技术就是那时候救了我的命。
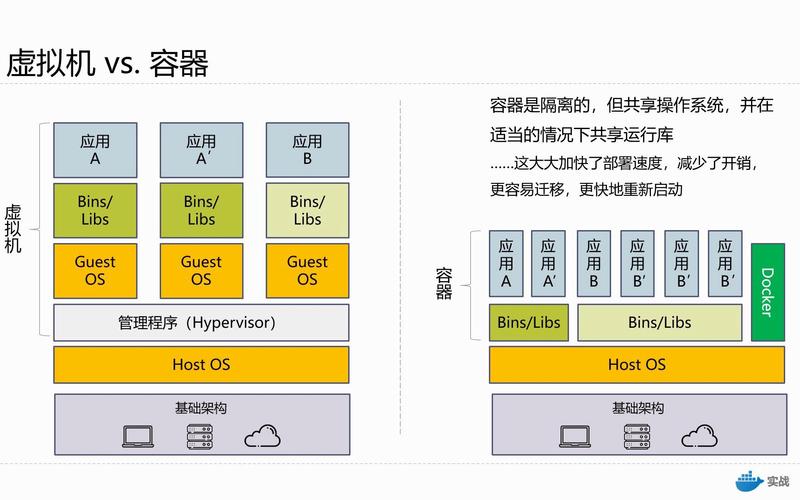 传统虚拟机与容器化部署资源占用对比图
容器不一样。它不用给你装一整个操作系统,只是在用户态做进程隔离,共享宿主机的内核。所以一个业务容器镜像通常也就几百兆,小的甚至几兆,拉取镜像到启动,大多时候十几秒就搞定。
我第一次用docker跑nginx,敲完命令回车,两秒就出来欢迎页,我差点当场喊出来。这速度,搁虚拟机我还在等开机呢。
你把应用和依赖、环境、配置统统打包进一个镜像里,不管是你本地的Mac,还是云端的Linux服务器,只要能跑容器引擎,打开就能用,根本不会出什么幺蛾子。
说实话,就冲这一点,容器就值得所有研发喊一句真香。
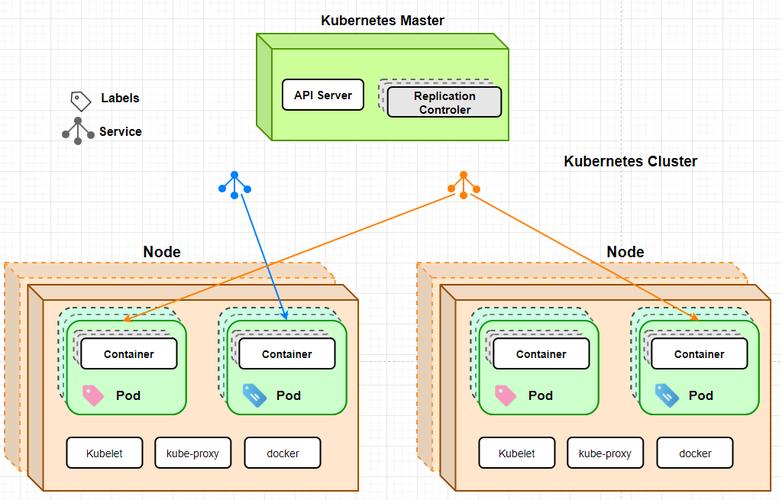 云原生k8s容器化部署集群架构图
 中小团队入坑容器化,别踩这些坑
我见过太多团队,脑子一热上来就要搭k8s集群,三五个人的小团队,折腾了半个月,集群还没调明白,业务上线都拖了,真的傻。
容器化部署技术从来不是用来炫技的,适合自己的规模才是最重要的。
如果你就两三个服务,访问量也不大,买个一两台云服务器,用docker-compose跑就够了,配置文件写好,一键拉起,比你折腾k8s省一百倍精力。
如果你有十几个服务,经常要做扩缩容,发版本也频繁,那再考虑上k8s,现在云厂商都有托管版k8s,不用你自己折腾节点维护,拿来就能用,成本也没那么高。
还有个常见的坑,很多新手写Dockerfile,上来就用个大体积的基础镜像,把所有依赖都堆在一层,最后镜像搞出来三四个G,拉镜像就要十分钟,完全违背了容器的初衷。其实只要学会分层构建,用alpine或者distroless这种轻量基础镜像,镜像体积直接砍到十分之一,香得很。
不过话说回来,容器化也不是银弹,你代码写得烂,架构不对,就算容器化了,该崩还是崩。但它确实帮你把最麻烦的环境一致性问题解决了,让研发能把更多时间花在业务上,而不是天天排环境障。
我现在哪怕写个小工具,都习惯打成容器,换机器直接拉起来就用,再也不用到处找依赖装了。
趋势就是这样,当年大家从物理机迁虚拟机,现在从虚拟机迁容器,再过两年,估计新上线的服务,九成都是容器化部署了。你不信走着瞧。
为什么容器化能解决传统部署解决不了的痛
早年做部署,无非两种路子:要么直接在物理机/云服务器上裸装,出问题全靠人肉排查;要么用虚拟机把整个环境打包,带系统一起迁。 裸装的问题不用说,就是我开头踩的坑——“本地运行没问题,上线就崩”是所有研发的噩梦。 虚拟机其实解决了一部分问题,但架不住它太笨重啊。一个虚拟机镜像动不动就十几个G,传都要传半天,启动一个服务要等三五分钟,扩个容赶上业务高峰,等你起来流量都跑没了。传统虚拟机与容器化部署资源占用对比图
容器不一样。它不用给你装一整个操作系统,只是在用户态做进程隔离,共享宿主机的内核。所以一个业务容器镜像通常也就几百兆,小的甚至几兆,拉取镜像到启动,大多时候十几秒就搞定。
我第一次用docker跑nginx,敲完命令回车,两秒就出来欢迎页,我差点当场喊出来。这速度,搁虚拟机我还在等开机呢。
你把应用和依赖、环境、配置统统打包进一个镜像里,不管是你本地的Mac,还是云端的Linux服务器,只要能跑容器引擎,打开就能用,根本不会出什么幺蛾子。
说实话,就冲这一点,容器就值得所有研发喊一句真香。
当下容器化部署技术的迭代方向,远比你想的宽
很多人对容器化的印象还停留在“docker打包镜像”,其实早几年行业就已经从单容器进化到容器编排了,现在k8s已经是容器化集群部署的事实标准,没哪家大厂不用对吧? 不过话说回来,这两年容器化的玩法早就出圈了,不光是云端后端服务,什么边缘计算、AI大模型部署、前端静态站点,全往容器里塞。 去年我接触到几个做边缘AI摄像头的团队,全都是把算法模型打包成容器,推到几百上千个边缘节点,远程一键升级,不用工程师跑现场一个个更包,省了几百万的差旅费都不止。 还有现在火得一塌糊涂的Serverless容器,按实际使用的资源计费,不用的时候直接缩到零,对创业公司太友好了。你做个内测版的产品,一个月容器费用可能才几块钱,搁以前你得租一整台服务器,一个月大几百扔进去,太浪费了。 现在行业里还在卷轻量容器,比如Wasm容器,启动速度能到毫秒级,资源占用比传统容器还低三分之一,以后给函数计算做底座,成本还能再降。 当然,火的同时也有新问题,容器安全现在是所有企业的心头大患。之前好多公司用了公开的带后门的镜像,服务器被挖走矿,损失惨重。现在容器化部署的流程里,镜像签名、漏洞扫描已经成了 mandatory 的环节,没人敢再随便拉个镜像就往线上跑。云原生k8s容器化部署集群架构图
中小团队入坑容器化,别踩这些坑
中小团队入坑容器化,别踩这些坑
我见过太多团队,脑子一热上来就要搭k8s集群,三五个人的小团队,折腾了半个月,集群还没调明白,业务上线都拖了,真的傻。
容器化部署技术从来不是用来炫技的,适合自己的规模才是最重要的。
如果你就两三个服务,访问量也不大,买个一两台云服务器,用docker-compose跑就够了,配置文件写好,一键拉起,比你折腾k8s省一百倍精力。
如果你有十几个服务,经常要做扩缩容,发版本也频繁,那再考虑上k8s,现在云厂商都有托管版k8s,不用你自己折腾节点维护,拿来就能用,成本也没那么高。
还有个常见的坑,很多新手写Dockerfile,上来就用个大体积的基础镜像,把所有依赖都堆在一层,最后镜像搞出来三四个G,拉镜像就要十分钟,完全违背了容器的初衷。其实只要学会分层构建,用alpine或者distroless这种轻量基础镜像,镜像体积直接砍到十分之一,香得很。
不过话说回来,容器化也不是银弹,你代码写得烂,架构不对,就算容器化了,该崩还是崩。但它确实帮你把最麻烦的环境一致性问题解决了,让研发能把更多时间花在业务上,而不是天天排环境障。
我现在哪怕写个小工具,都习惯打成容器,换机器直接拉起来就用,再也不用到处找依赖装了。
趋势就是这样,当年大家从物理机迁虚拟机,现在从虚拟机迁容器,再过两年,估计新上线的服务,九成都是容器化部署了。你不信走着瞧。